|
|
|
章节简述: ) [6 @: h* f. H, `
本章开篇讲解了什么是文件传输协议(File Transfer Protocol,FTP),以及如何部署vsftpd服务程序,然后深度剖析了vsftpd主配置文件中最常用的参数及其作用,并完整演示了vsftpd服务程序3种认证模式(匿名开放模式、本地用户模式、虚拟用户模式)的配置方法。本章还涵盖了可插拔认证模块(Pluggable Authentication Module,PAM)的原理、作用以及实用的配置方法。5 n# c t8 H/ V% b% V
2 X& R% U; P( X% m( D
本章目录结构 - 11.1 文件传输协议
- 11.2 Vsftpd服务程序1 p m/ |5 Q* V
- 11.2.1 匿名访问模式
- 11.2.2 本地用户模式
- 11.2.3 虚拟用户模式
" N. j$ J8 y+ e- W5 \
- 11.3 TFTP简单文件传输协议; X! ~& G+ T4 R& _, L
8 u* K$ }; c4 K- B4 W# S! H8 {; y11.1 文件传输协议
/ ]# f+ n, z9 w
$ n. ]' P2 R% p一般来讲,人们将计算机联网的首要目的就是获取资料,而文件传输是一种非常重要的获取资料的方式。今天的互联网是由几千万台个人计算机、工作站、服务器、小型机、大型机、巨型机等具有不同型号、不同架构的物理设备共同组成的,而且即便是个人计算机,也可能会装有Windows、Linux、UNIX、macOS等不同的操作系统。为了能够在如此复杂多样的设备之间解决文件传输的问题,文件传输协议(FTP)应运而生。5 j7 d1 v/ s1 r: n$ [
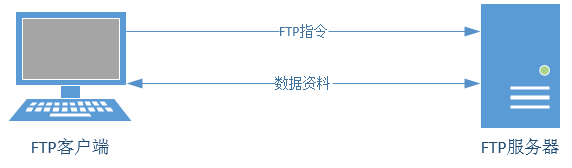
FTP是一种在互联网中进行文件传输的协议,基于客户端/服务器模式,默认使用20、21号端口,其中端口20用于进行数据传输,端口21用于接受客户端发出的相关FTP命令与参数。FTP服务器普遍部署于内网中,具有容易搭建、方便管理的特点。而且有些FTP客户端工具还可以支持文件的多点下载以及断点续传技术,因此得到了广大用户的青睐。FTP的传输拓扑如图11-1所示。
1 ?, ~: t2 n' Q% y( ?图11-1 FTP协议的传输拓扑 FTP服务器是按照FTP协议在互联网上提供文件存储和访问服务的主机,FTP客户端则是向服务器发送连接请求,以建立数据传输链路的主机。FTP协议有下面两种工作模式。
& b! F6 S' v& n主动模式:FTP服务器主动向客户端发起连接请求。4 @" k; X+ Z0 B
被动模式:FTP服务器等待客户端发起连接请求(默认工作模式)。8 Q$ k/ l- r# B- x1 p: s) p% b
第8章在学习防火墙服务配置时曾经讲过,防火墙一般是用于过滤从外网进入内网的流量,因此有些时候需要将FTP的工作模式设置为主动模式,才可以传输数据。
4 o3 ?. E: k3 o! Q$ B* y: O由于FTP、HTTP、Telnet等协议的数据都是使用明文进行传输的,因此从设计上就是不可靠的。人们为了满足以密文方式传输文件的需求,发明了vsftpd服务程序。vsftpd(very secure ftp daemon,非常安全的FTP守护进程)是一款运行在Linux操作系统上的FTP服务程序,不仅完全开源而且免费。此外,它还具有很高的安全性、传输速度,以及支持虚拟用户验证等其他FTP服务程序不具备的特点。在不影响使用的前提下,管理者可以自行决定客户端是采用匿名开放、本地用户还是虚拟用户的验证方式来登录vsftpd服务器。这样即便黑客拿到了虚拟用户的账号密码,也不见得能成功登录vsftpd服务器。. u/ l* c+ U3 Z: c" J: p! E
在配置妥当软件仓库之后,就可以安装vsftpd服务程序了。无论是使用yum还是dnf命令都可以安装,这里优先选择使用dnf命令。/ ^$ H: b- C5 M0 I. g; ~
- <pre>[root@linuxprobe ~]# dnf install vsftpd8 y5 \1 @* R) K* O
- Updating Subscription Management repositories.+ Z* i$ t3 {/ g( V$ M( F
- Unable to read consumer identity* ?7 p; w: b3 o* r/ u" W
- This system is not registered to Red Hat Subscription Management. You can use subscription-manager to register.% s; D0 [1 e/ d9 m0 e
- AppStream 3.1 MB/s | 3.2 kB 00:00
( R: j& b r2 u - BaseOS 2.7 MB/s | 2.7 kB 00:00
6 @0 ~9 R4 v- H- K5 E - Dependencies resolved./ H3 f) l R8 l# W6 y* g+ u
- ========================================================================================
4 l/ E9 Z5 k) [ - Package Arch Version Repository Size
9 Q1 v( n3 H3 V6 P* d - ========================================================================================% p% p8 C* t& |9 J
- Installing:) k5 u0 l4 _ D7 s
- vsftpd x86_64 3.0.3-28.el8 AppStream 180 k
1 A6 o; R+ E; z% o; e' p - . a5 ^$ ^2 K6 b
- Transaction Summary
: L7 I" W- N v" \1 d - ========================================================================================
+ s e' j, X$ X8 y. R - Install 1 Package
/ Q3 M6 B: p& t6 Z, U1 Q5 u2 c) s
8 ^4 ^% l0 t; [- Total size: 180 k/ a5 t1 P# ^8 r' `; ?: A
- Installed size: 356 k$ V0 s2 y$ Z5 w6 a; C
- Is this ok [y/N]: <strong>y</strong>
0 u) `' y$ k! | W. } - Downloading Packages:& x% h- J+ L7 r; z4 Z* A8 w" t
- Running transaction check
' e' K/ H w) {/ o2 u3 N0 a - Transaction check succeeded.
: a! |* E/ b5 b - Running transaction test1 P1 F* S. N2 d( k) }
- Transaction test succeeded.
: H% I. N. C- g& S* i9 s7 c6 U, r& e9 H - Running transaction5 E$ @, f8 |% K' \8 D' v
- Preparing : 1/1
! {) c) ?5 _5 \* s - Installing : vsftpd-3.0.3-28.el8.x86_64 1/1 ! a% L4 q b* x' R
- Running scriptlet: vsftpd-3.0.3-28.el8.x86_64 1/1
1 b3 L, W# `9 d4 A+ J( D& R6 m, ^& } - Verifying : vsftpd-3.0.3-28.el8.x86_64 1/1 0 w2 j* {; }. N0 _4 A' B
- Installed products updated.( o. }$ {7 q& G7 k
- + P5 o p: q! Q8 h# k" Y" F1 j
- Installed:. z, B7 r- x% U# F/ |
- vsftpd-3.0.3-28.el8.x86_64
- Q8 q: D; H* h' ]; i1 f& m
2 b2 U; s* n+ X% D/ @" x. [ ~- Complete!
$ V8 q8 u2 V! [! q' M - </pre>$ W1 O' j5 A) }
- <p>iptables防火墙管理工具默认禁止了FTP协议的端口号,因此在正式配置vsftpd服务程序之前,为了避免这些默认的防火墙策略“捣乱”,还需要清空iptables防火墙的默认策略,并把当前已经被清理的防火墙策略状态保存下来:</p>! S3 w7 P+ | w5 ~
- <pre>[root@linuxprobe ~]# iptables -F
! |5 L& M; @) J - [root@linuxprobe ~]# iptables-save 6 a! G. m2 M* T# R A8 \
- </pre>; z- ?5 X* M& `' u/ c9 X
- <p>然后再把FTP协议添加到firewalld服务的允许列表中(前期准备工作一定要做充足):</p>: N% N/ u3 l' x3 E
- <pre>[root@linuxprobe ~]# firewall-cmd --permanent --zone=public --add-service=ftp
I; M) K/ Z# ? - success
- G V. K$ V* W& O( q# W0 } ?) ~ - [root@linuxprobe ~]# firewall-cmd --reload
! A- V- T* t Y: ?8 ]0 n3 C - success</pre>& [5 ^, Y S: N4 u5 M/ `+ ?! I0 U. D! F
- <p>vsftpd服务程序的主配置文件(/etc/vsftpd/vsftpd.conf)内容总长度有127行之多,但其中大多数参数在开头都添加了井号(#),从而成为注释信息,大家没有必要在注释信息上花费太多的时间。我们可以在grep<a href="https://www.linuxcool.com/" title="命令" target="_blank">命令</a>后面添加-v参数,过滤并反选出没有包含井号(#)的参数行(即过滤掉所有的注释信息),然后将过滤后的参数行通过输出重定向符写回原始的主配置文件中。这样操作之后,就只剩下12行有效参数了,马上就不紧张了:</p>; f6 ?& G* [ ]1 v, Y7 o) W
- <pre>[root@linuxprobe ~]# mv /etc/vsftpd/vsftpd.conf /etc/vsftpd/vsftpd.conf_bak3 h& C" i& |7 p
- [root@linuxprobe ~]# grep -v "#" /etc/vsftpd/vsftpd.conf_bak > /etc/vsftpd/vsftpd.conf" H/ P1 ~7 Z/ J5 Y, Y
- [root@linuxprobe ~]# cat /etc/vsftpd/vsftpd.conf
9 {2 K! L0 z7 F: ?' T - anonymous_enable=NO9 u) W) D5 S/ ^, `2 x
- local_enable=YES
# x* A; l( Z& X' v4 ^; e, t - write_enable=YES
4 N& \! V/ ?- Y+ \0 L+ y- p @ - local_umask=022# U0 x: h. I( K" m$ U3 ]- o
- dirmessage_enable=YES3 n4 d4 _8 y+ L* d
- xferlog_enable=YES5 a' j1 d- _' ~3 p* W2 e
- connect_from_port_20=YES
0 D! B1 U3 l/ d# @0 N* N+ ^ - xferlog_std_format=YES
* W+ U( c# R1 H, S5 j- l - listen=NO
1 D# V( x8 R+ f4 e3 | - listen_ipv6=YES4 Q0 _" i5 l/ o; N( r7 ^
- pam_service_name=vsftpd1 n# i6 j0 C& Q# R7 L) H
- userlist_enable=YES</pre>
. t. Q0 a+ z" z% G. }/ n( C6 M3 k3 \3 Z/ x& W6 H
表11-1中罗列了vsftpd服务程序主配置文件中常用的参数以及作用。当前大家只需要简单了解即可,在后续的实验中将演示这些参数的用法,以帮助大家熟悉并掌握。
1 B1 ~0 y+ b/ X, N$ Y o表11-1 vsftpd服务程序常用的参数以及作用1 s$ P# b9 O5 G+ r8 A+ p
| 参数 | 作用 | | listen=[YES|NO] | 是否以独立运行的方式监听服务 | | listen_address=IP地址 | 设置要监听的IP地址 | | listen_port=21 | 设置FTP服务的监听端口 | | download_enable=[YES|NO] | 是否允许下载文件 | userlist_enable=[YES|NO]
+ w8 V7 o% @0 ~userlist_deny=[YES|NO] | 设置用户列表为“允许”还是“禁止”操作 | | max_clients=0 | 最大客户端连接数,0为不限制 | | max_per_ip=0 | 同一IP地址的最大连接数,0为不限制 | | anonymous_enable=[YES|NO] | 是否允许匿名用户访问 | | anon_upload_enable=[YES|NO] | 是否允许匿名用户上传文件 | | anon_umask=022 | 匿名用户上传文件的umask值 | | anon_root=/var/ftp | 匿名用户的FTP根目录 | | anon_mkdir_write_enable=[YES|NO] | 是否允许匿名用户创建目录 | | anon_other_write_enable=[YES|NO] | 是否开放匿名用户的其他写入权限(包括重命名、删除等操作权限) | | anon_max_rate=0 | 匿名用户的最大传输速率(字节/秒),0为不限制 | | local_enable=[YES|NO] | 是否允许本地用户登录FTP | | local_umask=022 | 本地用户上传文件的umask值 | | local_root=/var/ftp | 本地用户的FTP根目录 | | chroot_local_user=[YES|NO] | 是否将用户权限禁锢在FTP目录,以确保安全 | | local_max_rate=0 | 本地用户最大传输速率(字节/秒),0为不限制 |
11.2 Vsftpd服务程序+ ?0 j9 V8 o: l% y( S/ X! {
vsftpd作为更加安全的文件传输协议服务程序,允许用户以3种认证模式登录FTP服务器。+ _( d) ~, \7 Z$ ?1 I
匿名开放模式:是最不安全的一种认证模式,任何人都可以无须密码验证而直接登录到FTP服务器。
* ?/ V5 I2 x0 [0 {$ ?; @本地用户模式:是通过Linux系统本地的账户密码信息进行认证的模式,相较于匿名开放模式更安全,而且配置起来也很简单。但是如果黑客破解了账户的信息,就可以畅通无阻地登录FTP服务器,从而完全控制整台服务器。% H# l7 [0 I6 K }& `7 V; F" s
虚拟用户模式:更安全的一种认证模式,它需要为FTP服务单独建立用户数据库文件,虚拟出用来进行密码验证的账户信息,而这些账户信息在服务器系统中实际上是不存在的,仅供FTP服务程序进行认证使用。这样,即使黑客破解了账户信息也无法登录服务器,从而有效降低了破坏范围和影响。0 Z' n5 R8 H' C. ~0 n1 G! U; i! s5 P1 t
ftp是Linux系统中以命令行界面的方式来管理FTP传输服务的客户端工具。我们首先手动安装这个ftp客户端工具,以便在后续实验中查看结果。3 U/ s9 `: z- T M
4 d! @% K& H9 p( @3 \- [root@linuxprobe ~]# dnf install ftp
( {# g/ l$ S" G! X& U - Updating Subscription Management repositories.
v ^ H. y5 E - Unable to read consumer identity
0 w6 O$ A8 y- b" X/ p0 | - This system is not registered to Red Hat Subscription Management. You can use subscription-manager to register.
" A; i3 j/ v% e' S# n2 }: X: d - Last metadata expiration check: 0:00:30 ago on Tue 02 Mar 2021 09:38:50 PM CST.
7 ]) P' N7 O4 j( a) e: y - Dependencies resolved.; ^' f% I5 Q! b' ?9 v O
- ========================================================================================1 E8 T+ t- A, t
- Package Arch Version Repository Size
. t& U6 j4 m8 a5 F( m, O - ========================================================================================0 M9 y8 G- I6 D& N* d
- Installing:
. [8 ]4 I3 F2 h - ftp x86_64 0.17-78.el8 AppStream 70 k
: b( x3 y6 q R% C
( J$ E; d2 S4 u- Transaction Summary# n, Q/ C9 c2 l( R1 I& c- ^* D) E
- ========================================================================================
5 t* C, G6 `- @. v. n - Install 1 Package
6 ? [, V) z: {8 d
# }2 b M) { Q. Y( y' d9 u- Total size: 70 k
' h; j3 Z! \- Z* I - Installed size: 112 k
. d' K J! r& c9 z - Is this ok [y/N]: y# @# V- I0 a1 s+ t
- Downloading Packages:
2 T# E1 g. s9 @# V' ~7 R- X" N7 _ - Running transaction check6 ?5 |' Z) J+ C; u9 T: _
- Transaction check succeeded.
/ X7 R5 ?8 ^5 i/ C3 Z - Running transaction test5 _ A4 s1 G. I7 w; Z7 D5 b" l6 n
- Transaction test succeeded.
$ _* ^# l3 `; G' ?* W - Running transaction
$ w+ d( D1 f2 j4 x - Preparing : 1/1 - V2 `# e" Q8 L1 {8 L
- Installing : ftp-0.17-78.el8.x86_64 1/1 ) i/ I2 ]7 i8 k6 S8 S
- Running scriptlet: ftp-0.17-78.el8.x86_64 1/1
5 d; ~( @) R% y' { - Verifying : ftp-0.17-78.el8.x86_64 1/1
' `4 _6 i; D6 B1 p& Q - Installed products updated.
3 i% r. ~! d. U8 z" l; U" [7 |* f a - % r) S+ K1 X6 X ^: H
- Installed:
+ |; q: C7 e$ I2 J1 I7 ]) f - ftp-0.17-78.el8.x86_64 0 c" x0 @, Q/ s! U+ }; f1 W0 l
" {% R+ ~* D) ?9 c! c. r- Complete!
4 L. P% Z7 w9 J- b I5 c' Q" Y8 C
如果大家想用Windows主机测试实验的效果,则可以从FileZilla、FireFTP、SmartFTP、WinSCP和Cyberduck中挑一个喜欢的工具并从网上下载。它们的功能会比ftp命令更加强大。+ M4 z0 b% D' a6 S/ w9 j
11.2.1 匿名访问模式
; p4 z7 t1 T% v# f+ \& a
: _% k- X, g3 y& Q( G前文提到,在vsftpd服务程序中,匿名开放模式是最不安全的一种认证模式。任何人都可以无须密码验证而直接登录FTP服务器。这种模式一般用来访问不重要的公开文件(在生产环境中尽量不要存放重要文件)。当然,如果采用第8章中介绍的防火墙管理工具(如TCP Wrapper服务程序)将vsftpd服务程序允许访问的主机范围设置为企业内网,也可以提供基本的安全性。
- W& i. m; x) C$ [& A ?vsftpd服务程序默认关闭了匿名开放模式,我们需要做的就是开放匿名用户的上传、下载文件的权限,以及让匿名用户创建、删除、更名文件的权限。需要注意的是,针对匿名用户放开这些权限会带来潜在危险,我们只是为了在Linux系统中练习配置vsftpd服务程序而放开了这些权限,不建议在生产环境中如此行事。表11-2罗列了可以向匿名用户开放的权限参数以及作用。" h9 J9 n; v- H# x
表11-2 向匿名用户开放的权限参数以及作用
; _" V) d% L: X+ z| 参数 | 作用 | | anonymous_enable=YES | 允许匿名访问模式 | | anon_umask=022 | 匿名用户上传文件的umask值 | | anon_upload_enable=YES | 允许匿名用户上传文件 | | anon_mkdir_write_enable=YES | 允许匿名用户创建目录 | | anon_other_write_enable=YES | 允许匿名用户修改目录名称或删除目录 |
6 X8 \( {$ p" L# n; w
- [root@linuxprobe ~]# vim /etc/vsftpd/vsftpd.conf1 c- E# a" f5 F1 P: E. K
- 1 anonymous_enable=YES
2 R* f# t; W/ g* q$ Q( B: f3 H+ | - 2 anon_umask=022
) ~6 G5 W% ~# N } - 3 anon_upload_enable=YES5 S* a* i" O0 Q: W
- 4 anon_mkdir_write_enable=YES
3 t3 T# d! {, z) e+ m5 f - 5 anon_other_write_enable=YES6 {2 i5 o) T; J- j* }; \, o5 |
- 6 local_enable=YES
; z f+ B6 f4 i - 7 write_enable=YES# Q/ v6 w8 U& @3 Y* b9 n% Z
- 8 local_umask=022% j3 ?) J. e" B a/ t' G, R
- 9 dirmessage_enable=YES5 h% m( H2 S8 Y a
- 10 xferlog_enable=YES' s& `# \! k" j; }
- 11 connect_from_port_20=YES
5 ?# G/ l y0 n - 12 xferlog_std_format=YES
& M/ ]# H& A7 o- n - 13 listen=NO' E. E* d( S6 z" A) V
- 14 listen_ipv6=YES
4 d& d+ S# u @4 ?# G% C - 15 pam_service_name=vsftpd+ @" {# A) d$ B$ R
- 16 userlist_enable=YES
7 h. z" G! d3 s( `4 j4 y# e3 [8 B) ^! s- l7 t' c
在vsftpd服务程序的主配置文件中正确填写参数,然后保存并退出。还需要重启vsftpd服务程序,让新的配置参数生效。在此需要提醒各位读者,在生产环境中或者在RHCSA、RHCE、RHCA认证考试中一定要把配置过的服务程序加入到开机启动项中,以保证服务器在重启后依然能够正常提供传输服务:- [root@linuxprobe ~]# systemctl restart vsftpd
$ l! u" E* K @8 x8 Y; z% R" ` - : u6 H0 L/ p8 `% O! }( g
- [root@linuxprobe ~]# systemctl enable vsftpd
# O* A' W0 P1 b9 r5 i8 O - Created symlink /etc/systemd/system/multi-user.target.wants/vsftpd.service → /usr/lib/systemd/system/vsftpd.service.
/ [ M. x" x. b( A现在就可以在客户端执行ftp命令连接到远程的FTP服务器了。在vsftpd服务程序的匿名开放认证模式下,其账户统一为anonymous,密码为空。而且在连接FTP服务器后,默认访问的是/var/ftp目录。可以切换到该目录下的pub目录中,然后尝试创建一个新的目录文件,以检验是否拥有写入权限:
0 g @& W& } b5 V" l* M5 z0 }' n$ K6 K, B2 S2 e: A$ I6 U
- [root@linuxprobe ~]# ftp 192.168.10.10
" |3 B& @) ]2 [ t- O( L. _( s - Connected to 192.168.10.10 (192.168.10.10).
* Z: T- r) F9 G4 f) W7 V w$ q - 220 (vsFTPd 3.0.3)
# c$ A* M7 w+ g - Name (192.168.10.10:root): anonymous5 l- M9 `: r0 F0 n: @/ }
- 331 Please specify the password.
# g: m7 J0 {$ s; y# i" p4 {+ l8 t - Password:此处敲击回车即可
) ~5 F* d, b, d* B, _0 t8 b - 230 Login successful.
# `+ G4 w% |( y2 N1 t' [ O - Remote system type is UNIX.5 ]/ q! r! f; e) |; A5 Y! }, T' t
- Using binary mode to transfer files.
9 b* F. C. S& \$ |$ Q" A - ftp> cd pub
2 M+ G/ c" K% y7 e1 x - 250 Directory successfully changed.# q% n$ O. N, M o$ J
- ftp> mkdir files& y* m# |/ X" o
- 550 Permission denied.
( ]7 S3 b- J) x+ ], }8 D系统显示拒绝创建目录!我们明明在前面清空了iptables防火墙策略,而且也在vsftpd服务程序的主配置文件中添加了允许匿名用户创建目录和写入文件的权限啊。建议大家先不要着急往下看,而是自己思考一下这个问题的解决办法,以锻炼您的Linux系统排错能力。" `" k2 i) g; a8 o2 J
前文提到,在vsftpd服务程序的匿名开放认证模式下,默认访问的是/var/ftp目录。查看该目录的权限得知,只有root管理员才有写入权限。怪不得系统会拒绝操作呢!下面将目录的所有者身份改成系统账户ftp即可,这样应该可以了吧?0 U d, d. t( ~3 D4 m, S
6 b( R H+ N7 F6 H/ }* `; u" V
- [root@linuxprobe ~]# ftp 192.168.10.10
3 X2 B" ~4 I Q) e: y% l - Connected to 192.168.10.10 (192.168.10.10).
' g7 C% h1 F3 S) o - 220 (vsFTPd 3.0.3)
3 T9 X9 \" [! D, G x - Name (192.168.10.10:root): anonymous
/ M7 `. @! D4 |! K) I$ G: f' z - 331 Please specify the password.
5 y- j) L& A1 W# l9 }2 W - Password:此处敲击回车即可
4 R& {! l5 Q+ \0 c, E% K. E/ ^ - 230 Login successful.
1 o% y7 ?$ Q1 L) a - Remote system type is UNIX.
8 Y- b1 d, f4 B4 W5 a9 ^2 j- K - Using binary mode to transfer files.
! S3 Z7 L3 G+ ~3 ]- ^2 b+ p; N: V - ftp> cd pub1 w& K I. g2 F- I- d
- 250 Directory successfully changed.( Y/ m; |9 @, ]4 l
- ftp> mkdir files
& z6 Q# X1 L# T F! i. ]. S - 550 Permission denied.
! ] f" x/ T# X) @7 r8 q
系统再次报错!尽管在使用ftp命令登入FTP服务器后,在创建目录时系统依然提示操作失败,但是报错信息却发生了变化。在没有写入权限时,系统提示“权限拒绝”(Permission denied),所以刘遄老师怀疑是权限的问题。但现在系统提示“创建目录的操作失败”(Create directory operation failed),想必各位读者也应该意识到是SELinux服务在“捣乱”了吧。7 t0 j1 s: i9 F6 z" [& L7 m
下面使用getsebool命令查看与FTP相关的SELinux域策略都有哪些:
" q1 E C- Z4 C4 V+ B& d- [root@linuxprobe ~]# getsebool -a | grep ftp/ s, r9 ^, n/ E! W6 V8 r
- ftpd_anon_write --> off
3 T2 z/ N& C: t - ftpd_connect_all_unreserved --> off0 k, K; `% S; I" ?
- ftpd_connect_db --> off
7 A2 _; L3 G9 Q6 } - ftpd_full_access --> off: w9 S; y$ `/ T. m' @ B% V
- ftpd_use_cifs --> off9 H+ c7 |; f0 ~' R; c5 G' |
- ftpd_use_fusefs --> off5 B% p% t+ k+ N
- ftpd_use_nfs --> off
' K5 y6 t6 ?1 ? _$ I - ftpd_use_passive_mode --> off
' `7 O4 H% \6 I+ p/ C - httpd_can_connect_ftp --> off
2 E+ n* ]" l3 L, T' B# `; _5 Y1 ? - httpd_enable_ftp_server --> off3 Q7 z3 u6 h" \5 x/ x( t
- tftp_anon_write --> off d( Z( R6 Z& Y: q8 i: M% Q. R* u% v
- tftp_home_dir --> off
& y9 X' ^! m* Z1 H! ?: D
0 Z# c- w6 ?4 W; q1 g我们可以根据经验(需要长期培养,别无它法)和策略的名称判断出是ftpd_full_access--> off策略规则导致了操作失败。接下来修改该策略规则,并且在设置时使用-P参数让修改过的策略永久生效,确保在服务器重启后依然能够顺利写入文件。2 }, C# T! ~7 A5 A3 e! N
- [root@linuxprobe ~]# setsebool -P ftpd_full_access=on
3 b# W ]$ m: Y2 T) R5 g x! |. D- U) v: _
等SELinux域策略修改完毕后,就能够顺利执行文件的创建、修改及删除等操作了:
+ x" j1 S" e2 g" G4 b0 R, [! }- [root@linuxprobe ~]# ftp 192.168.10.10
8 W3 F: K- p5 H( q - Connected to 192.168.10.10 (192.168.10.10).
$ k! ?4 M% S8 ?9 _# m6 i - 220 (vsFTPd 3.0.3)
0 r9 M3 e+ W( t9 `0 w - Name (192.168.10.10:root): anonymous a) P0 ]0 O7 ]7 _8 N* u
- 331 Please specify the password.
: B4 F+ [* C F, F8 s" o6 X - Password:此处敲击回车即可5 w+ f! ?; g! k- k6 Z( u
- 230 Login successful.) D! f7 X& v4 o( b
- Remote system type is UNIX.
8 Y j1 E1 ^" Y - Using binary mode to transfer files.$ {' ^) j* l: |+ N, w/ O( @- j
- ftp> cd pub9 f- K; \( j. i' B
- 250 Directory successfully changed.0 V; S7 _! |, E
- ftp> mkdir files
2 e* C6 }6 ^2 j# y* F/ U3 W, X - 257 "/pub/files" created
' k* \2 j6 m9 w5 x - ftp> rename files database
, J& _; o2 e9 Q" D/ s2 U - 350 Ready for RNTO.
w1 ]8 U4 p& M0 s- \2 Y - 250 Rename successful., t& T: J* f; s
- ftp> rmdir database
% s- d8 c* [4 Q0 e - 250 Remove directory operation successful.2 k* {% C& X4 W1 F& X
- ftp> exit1 `2 U: H! E% \3 G- F& ?
- 221 Goodbye.
% J3 x9 s' q6 j7 Y
在上面的操作中,由于权限不足,所以我们将/var/ftp/pub目录的所有者设置成ftp用户本身。除了这种方法,也可以通过设置权限的方法让其他用户获取到写入权限(例如777这样的权限)。但是,由于vsftpd服务自身带有安全保护机制,因此不要直接修改/var/ftp的权限,这有可能导致服务被“安全锁定”而不能登录。一定要记得是对里面的pub目录修改权限哦:
8 K! W: `$ }: C- [root@linuxprobe ~]# chmod -R 777 /var/ftp6 }0 V& _9 e8 y
- [root@linuxprobe ~]# ftp 192.168.10.10
2 h6 E; Y/ g* ?3 n: X2 T& X7 v - Connected to 192.168.10.10 (192.168.10.10).$ h. \4 ^& ^/ g; S" D* X1 D
- 220 (vsFTPd 3.0.3), E. @8 j J7 a
- Name (192.168.10.10:root): anonymous$ G5 T! G' |* ^6 r& K, T1 ]
- 331 Please specify the password.
6 X% s8 K7 o7 S. v - Password:此处敲击回车即可
. n* B: N* b9 e! u, N$ J - 500 OOPS: vsftpd: refusing to run with writable root inside chroot()
- s0 X( @* _, e6 n$ l - Login failed.! g1 t# U* h* ` S
- 421 Service not available, remote server has closed connection
- C; |7 e9 O0 x0 x; Y, ~6 {3 F* r. Q- t2 h3 C5 \6 k
Tips6 U& G/ ?7 K" f' Y
再次提醒各位读者,在进行下一次实验之前,一定记得将虚拟机还原到最初始的状态,以免多个实验相互产生冲突。7 S. U _7 I, u7 S# q2 |
7 n( o Y. k6 d% P, R% x' E" B. K) P6 _3 s, [
11.2.2 本地用户模式
7 k/ J) Q3 I: J+ [5 i9 v相较于匿名开放模式,本地用户模式要更安全,而且配置起来也很简单。如果大家之前用的是匿名开放模式,现在就可以将它关了,然后开启本地用户模式。针对本地用户模式的权限参数以及作用如表11-3所示。
: t# {/ ?+ }# l7 g# q R表11-3 本地用户模式使用的权限参数以及作用; f; q( L+ q- n& E$ o* a g
| 参数 | 作用 | | anonymous_enable=NO | 禁止匿名访问模式 | | local_enable=YES | 允许本地用户模式 | | write_enable=YES | 设置可写权限 | | local_umask=022 | 本地用户模式创建文件的umask值 | | userlist_deny=YES | 启用“禁止用户名单”,名单文件为ftpusers和user_list | | userlist_enable=YES | 开启用户作用名单文件功能 |
默认情况下本地用户所需的参数都已经存在,不需要修改。而umask这个参数还是头一次见到,我们一起来看一下。umask一般被称为“权限掩码”或“权限补码”,能够直接影响到新建文件的权限值。例如在Linux系统中,新建的普通文件的权限是644,新建的目录的权限是755。虽然大家对此都习以为常,但是有考虑过权限为什么是这些数字么?
# S7 p! G% d: T: t其实,普通文件的默认权限是666,目录的默认权限是777,这都是写在系统配置文件中的。但默认值不等于最终权限值。umask参数的默认值是022,根据公式“默认权限−umask=实际权限”,所以普通文件的默认权限到手后就剩下644,而目录文件就剩下755了。
7 v( G8 W u5 g# n" i如果大家还不明白,我们再来看一个例子。我们每个人的收入都要纳税,税就相当于umask值。如果政府想让每个人到手的收入多一些,那么就减少税(umask);如果想让每个人到手的收入少一些,那么就多加税(umask)。也就是说,umask实际是权限的反掩码,通过它可以调整文件最终的权限大小。相信这样一来,这样大家应该明白了。+ p4 F+ I- n* }* I1 q' \" r
好啦,说的有点远了。接下来配置本地用户的参数:
. k8 k! F4 M/ R% `8 d( i& K& c1 X$ _( z; b8 Y
- [root@linuxprobe ~]# vim /etc/vsftpd/vsftpd.conf
* A1 ]+ a0 h8 @9 @ - 1 anonymous_enable=NO
! c5 Q: T% t, ^: o3 u3 ]7 ~2 Y5 I - 2 local_enable=YES; G" R H4 }; r, E, {
- 3 write_enable=YES
4 k, ?8 |; R, l9 k& W+ d) b - 4 local_umask=022
6 U3 J2 x$ M- ~" O& C& O1 k - 5 dirmessage_enable=YES% m$ F) _; y4 @% e% h1 U7 n3 V9 k
- 6 xferlog_enable=YES
1 O( `+ S$ B& L - 7 connect_from_port_20=YES
& i6 u t! Z9 ` l - 8 xferlog_std_format=YES
2 K* Y1 v ?) w L9 b - 9 listen=NO8 H3 d% g3 d3 w' @) O
- 10 listen_ipv6=YES, I: r0 F* D& ? b( P9 ~/ q
- 11 pam_service_name=vsftpd
$ E5 w' \9 C# L0 f& f9 J - 12 userlist_enable=YES/ {& v1 T! v( u, n5 g* ?
% b0 T% w1 {! ]2 m, ~) D" w( G# b- 在vsftpd服务程序的主配置文件中正确填写参数,然后保存并退出。还需要重启vsftpd服务程序,让新的配置参数生效。在执行完上一个实验并还原虚拟机之后,还需要将配置好的服务添加到开机启动项中,以便在系统重启自后依然可以正常使用vsftpd服务。
" J. H' f; }2 E( u: }) C- V - ; h( c& E! N* b* [
- [root@linuxprobe ~]# systemctl restart vsftpd0 c, v8 ^4 v: Z# x* r
- [root@linuxprobe ~]# systemctl enable vsftpd9 c: P& B# j0 u5 e
- Created symlink /etc/systemd/system/multi-user.target.wants/vsftpd.service → /usr/lib/systemd/system/vsftpd.service.+ D; F& j8 n: z d5 }
- & m; S! ~/ X8 \
- 按理来讲,现在已经完全可以用本地用户的身份登录FTP服务器了。但是在使用root管理员的身份登录后,系统提示如下的错误信息:
! y6 Z/ Y, Z. l4 b! b l B# F5 b - ) {" z- ]- g3 r, J# _
- [root@linuxprobe ~]# ftp 192.168.10.10; }5 N5 f2 C7 h2 R0 a3 A& i
- Connected to 192.168.10.10 (192.168.10.10).4 M3 l8 f3 d W( V
- 220 (vsFTPd 3.0.3)
3 Y7 E. p- i! s( i' @( D - Name (192.168.10.10:root): root
% B) G3 k2 R$ {% U; j - 530 Permission denied.
# x* @# z, I3 K0 T% Y5 q- k - Login failed.
" a; \0 i. d& `4 C" c - ftp> + W1 l I5 n8 K7 G
) _) M2 \& J: r. P. J6 `% O# p9 {可见,在我们输入root管理员的密码之前,就已经被系统拒绝访问了。这是因为vsftpd服务程序所在的目录中默认存放着两个名为“用户名单”的文件(ftpusers和user_list)。不知道大家是否已看过一部日本电影“死亡笔记”,里面就提到有一个黑色封皮的小本子,只要将别人的名字写进去,这人就会挂掉。vsftpd服务程序目录中的这两个文件也有类似的功能—只要里面写有某位用户的名字,就不再允许这位用户登录到FTP服务器上。
% d$ ^: n2 O" }9 o/ y& e- [root@linuxprobe ~]# cat /etc/vsftpd/user_list
: R& U: p* L! O% m& x' `. {! c& A/ y5 j - # vsftpd userlist
! p( E4 A( S" J' |/ t' ~ - # If userlist_deny=NO, only allow users in this file4 ^2 l0 H# _3 E @8 H) G
- # If userlist_deny=YES (default), never allow users in this file, and3 ], H; L1 g. h8 H
- # do not even prompt for a password./ o+ H# w* T3 C8 ?- j/ }
- # Note that the default vsftpd pam config also checks /etc/vsftpd/ftpusers" m! K1 ]# Y, G) J. A2 E
- # for users that are denied.' C* I- H. a, G1 p
- root
$ t1 `( r& v6 u5 y! I. J5 U - bin5 I# i$ \! F, x" g
- daemon
+ W7 o- m) u0 D% _' a+ u - adm' C. N, H; g: c1 J8 t; w# h6 P
- lp0 c$ @- u/ F6 z7 {5 Y9 H, @5 }5 R
- sync/ W- j0 s q2 m: K- } u
- shutdown# h; V* q6 {# G" G
- halt
% P. ` ?, {% m" S3 Z - mail& I% |0 U9 n( [3 @* ^
- news
. M& z+ [ p$ U& O* y - uucp
2 \/ v1 f J0 _" _* a( t" i& W - operator
/ C6 z3 @3 e9 P' ?- o% f1 W1 _4 X - games
; w4 B M$ Y9 j' F* z0 r) O% h, k - nobody
9 Q2 K# D: L1 z - [root@linuxprobe ~]# cat /etc/vsftpd/ftpusers * R* N% Y' o! S7 W! X- N
- # Users that are not allowed to login via ftp# ^" h: N( q2 O& V. \
- root
0 G7 ?0 z8 k/ Y7 T. ~( h" b( m8 n - bin& W* V* h6 Y, w( ~" r0 J1 ~
- daemon
# q3 K3 p" l0 f: g: \2 E - adm( q! E% B" h" O/ q
- lp
) i9 Q1 n0 K1 ?, j1 z$ L - sync
) s. Q" S- ?. J- V/ @ - shutdown
2 V- |9 |5 a3 \% t' K3 _6 E - halt( p4 X. V* X2 e( F
- mail. v8 L& h9 Z- ]* }8 g
- news2 b# f, ]& A* J9 i$ a$ a X/ u
- uucp
& M( R7 I9 O9 K: Y: p9 L - operator: X8 w" t- `6 k1 N
- games
* h; e) z g3 G( J7 x4 l1 Q2 h" [ - nobody
R; G$ ]) B- _: T, A9 f! W
% O! O' f( K" }% N% N; s/ i- G果然如此!vsftpd服务程序为了保证服务器的安全性而默认禁止了root管理员和大多数系统用户的登录行为,这样可以有效地避免黑客通过FTP服务对root管理员密码进行暴力破解。如果您确认在生产环境中使用root管理员不会对系统安全产生影响,只需按照上面的提示删除掉root用户名即可。也可以选择ftpusers和user_list文件中不存在的一个普通用户尝试登录FTP服务器:
) o8 Q3 e7 G( Y1 D) }2 P/ Y b- [root@linuxprobe ~]# ftp 192.168.10.103 d2 |) W' G- O& Z# [
- Connected to 192.168.10.10 (192.168.10.10).
# e8 }* p; ]6 t% D) W - 220 (vsFTPd 3.0.3); ]6 B$ Q1 R* D2 }5 N) V
- Name (192.168.10.10:root): root
7 q" k: D8 ~6 g* C* O- Y* B - 331 Please specify the password." s1 m8 ]- a0 X$ Q
- Password:此处输入该用户的密码
b$ @; Q$ I' u- u9 b1 j - 230 Login successful.
2 z/ S! M/ C) d; p$ j6 t! w - Remote system type is UNIX.
8 { |9 T$ G: y! a. e3 l2 [ - Using binary mode to transfer files.
2 e8 G4 Y& V' Z$ P9 x$ ^) b - ftp>
" P! L; ]8 N3 g+ M4 M
在继续后面的实验之前,不知道大家有没有思考过这样一个问题:为什么同样是禁止用户登录的功能,却要制作两个一模一样的文件呢?& T9 w' \: Z4 V7 S
这个小玄机其实就在user_list文件上面。如果把上面主配置文件中userlist_deny的参数值改成NO,那么user_list列表就变成了强制白名单。它的功能与之前完全相反,只允许列表内的用户访问,拒绝其他人的访问。, B0 I/ Q" C4 D3 l T3 X3 n
另外,在采用本地用户模式登录FTP服务器后,默认访问的是该用户的家目录,而且该目录的默认所有者、所属组都是该用户自己,因此不存在写入权限不足的情况。但是当前的操作仍然被拒绝,这是因为我们刚才将虚拟机系统还原到最初的状态了。为此,需要再次开启SELinux域中对FTP服务的允许策略:
% Q& }: I k+ N% C5 Y- [root@linuxprobe ~]# getsebool -a | grep ftp8 U3 T9 |6 Y! H& ^0 H K! U0 S6 R
- ftpd_anon_write --> off2 A0 g* m; _5 w# b
- ftpd_connect_all_unreserved --> off% V+ H1 }! ]$ n2 @# v" H5 y4 O
- ftpd_connect_db --> off
7 _8 S l2 v$ K9 [ - ftpd_full_access --> off5 W- n, G, |' S4 p6 M W. H
- ftpd_use_cifs --> off$ \4 H* `* Q3 ?4 Z
- ftpd_use_fusefs --> off8 }; }$ e3 O+ D9 a
- ftpd_use_nfs --> off3 Y- {) D, w9 G3 Y# I& S0 @
- ftpd_use_passive_mode --> off
' A8 l4 t+ c- b: W/ e7 z, ^2 _7 l* D - httpd_can_connect_ftp --> off" j2 W6 L! i. r. Y1 f \$ j
- httpd_enable_ftp_server --> off- f, D" C5 Q7 o) T3 E' S# q# `
- tftp_anon_write --> off
) Z. z2 T& q+ l J; s" A0 C9 R: B - tftp_home_dir --> off
% l, v- @) {% ?' o1 R/ S - [root@linuxprobe ~]# setsebool -P ftpd_full_access=on
# F w2 f" ?/ n* V; i0 R! c
在实验课程和生产环境中设置SELinux域策略时,一定记得添加-P参数,否则服务器在重启后就会按照原有的策略进行控制,从而导致配置过的服务无法使用。
" N# ~! N Z6 d: G6 S5 |在配置妥当后再使用本地用户尝试登录FTP服务器,分别执行文件的创建、重命名及删除等命令。操作均成功!+ @% D( i- Z0 l% Y0 B
- [root@linuxprobe vsftpd]# ftp 192.168.10.104 G0 X' }; w8 O6 X& \: V, P! Z
- Connected to 192.168.10.10 (192.168.10.10).
& @ r1 u# d i3 }- q: |7 ~- f7 E - 220 (vsFTPd 3.0.3)- b0 [9 E. |7 G& X8 R
- Name (192.168.10.10:root): root
5 D s; Z: O3 ]% Y - 331 Please specify the password.! v9 H: b7 _( j/ f5 I: s
- Password:此处输入该用户的密码- O- C7 S+ G9 ~
- 230 Login successful.
0 O; R. t( c& o& k7 R7 O* q2 } - Remote system type is UNIX.
/ `. t$ ^/ H8 @- v8 q& ]" p2 G2 s - Using binary mode to transfer files.* b7 N) p" Y' L8 D8 `+ x2 w) Q9 ]3 N
- ftp> mkdir files
- F; b0 e, A; \- q; Q - 257 "/root/files" created
% i6 N$ x( u& w- }" j; ~ - ftp> rename files database
% {7 n8 L: o1 o$ J ?6 e - 350 Ready for RNTO.
3 Q# K4 w1 ?2 T - 250 Rename successful.7 X4 d, G+ b3 f5 p4 t! j. E8 S
- ftp> rmdir database$ _8 r! L4 ]# D( n
- 250 Remove directory operation successful.. p" b) t8 w8 \
- ftp> exit
3 p9 Y$ e& w( C* F! L2 m! _8 t( ` - 221 Goodbye.
" ?8 @3 _8 A+ O* q' S请注意:在完成本实验后请先还原虚拟机快照再进行下一个实验,否则可能导致配置文件冲突而报错。
& _3 b3 _/ U& i6 ]# u0 K P: o11.2.3 虚拟用户模式% Z. A) u/ A- t% [" W
最后讲解的虚拟用户模式是这3种模式中最安全的一种认证模式,是专门创建出一个账号来登录FTP传输服务的,而且这个账号不能用于以SSH方式登录服务器。当然,因为它的安全性较之于前面两种模式有了提升,所以配置流程也会稍微复杂一些。
8 F/ y: M- Y) \' H第1步:重新安装vsftpd服务。创建用于进行FTP认证的用户数据库文件,其中奇数行为账户名,偶数行为密码。例如,分别创建zhangsan和lisi两个用户,密码均为redhat:/ G8 E: J7 Z2 R7 m5 G# s
- [root@linuxprobe ~]# cd /etc/vsftpd/
; f) [% I9 u1 q, n2 d' o& |5 r - [root@linuxprobe vsftpd]# vim vuser.list( u/ N# c; I; l+ J& ?1 l3 z
- zhangsan+ u% [& k- K3 i7 K) ^ Y2 @
- redhat0 N, E5 X1 U# G7 R( F
- lisi
- e4 d1 s( d- R! q% g" a6 t( w8 m - redhat
9 w4 v) q0 a& k' b
由于明文信息既不安全,也不符合让vsftpd服务程序直接加载的格式,因此需要使用db_load命令用哈希(hash)算法将原始的明文信息文件转换成数据库文件,并且降低数据库文件的权限(避免其他人看到数据库文件的内容),然后再把原始的明文信息文件删除。
- w& {; j; g2 J/ ~1 y- n- [root@linuxprobe vsftpd]# db_load -T -t hash -f vuser.list vuser.db
/ n; z! h0 O, a( d - [root@linuxprobe vsftpd]# chmod 600 vuser.db
3 P' s! G, T! T( S; @5 z: b( E - [root@linuxprobe vsftpd]# rm -f vuser.list
: X1 X" O9 w" |- o第2步:创建vsftpd服务程序用于存储文件的根目录以及用于虚拟用户映射的系统本地用户。vsftpd服务用于存储文件的根目录指的是,当虚拟用户登录后所访问的默认位置。( o" P: Z+ c" z0 N
由于Linux系统中的每一个文件都有所有者、所属组属性,例如使用虚拟账户“张三”新建了一个文件,但是系统中找不到账户“张三”,就会导致这个文件的权限出现错误。为此,需要再创建一个可以映射到虚拟用户的系统本地用户。简单来说,就是让虚拟用户默认登录到与之有映射关系的这个系统本地用户的家目录中。虚拟用户创建的文件的属性也都归属于这个系统本地用户,从而避免Linux系统无法处理虚拟用户所创建文件的属性权限。$ ]$ Y2 v) s: H& |
为了方便管理FTP服务器上的数据,可以把这个系统本地用户的家目录设置为/var目录(该目录用来存放经常发生改变的数据)。并且为了安全起见,将这个系统本地用户设置为不允许登录FTP服务器,这不会影响虚拟用户登录,而且还能够避免黑客通过这个系统本地用户进行登录。
+ W* D$ U. t* d9 {1 N7 N; Y) I- [root@linuxprobe ~]# useradd -d /var/ftproot -s /sbin/nologin virtual. T, Y$ N% o, k, [( a8 x- T) r
- [root@linuxprobe ~]# ls -ld /var/ftproot/! X. q/ s1 G* }* U
- drwx------. 3 virtual virtual 74 Jul 14 17:50 /var/ftproot/
/ f: r) w, Y2 R2 M4 t: K( ? - [root@linuxprobe ~]# chmod -Rf 755 /var/ftproot/
, i0 g0 b, u [$ m
+ b$ u: ]( T8 `0 z) f9 ` M第3步:建立用于支持虚拟用户的PAM文件。
% s4 a# D4 u3 u" R$ \PAM(可插拔认证模块)是一种认证机制,通过一些动态链接库和统一的API把系统提供的服务与认证方式分开,使得系统管理员可以根据需求灵活调整服务程序的不同认证方式。要想把PAM功能和作用完全讲透,至少要一个章节的篇幅才行(对该主题感兴趣的读者敬请关注本书的进阶篇,里面会详细讲解PAM)。7 X" j& m7 E/ l! S* w+ n
通俗来讲,PAM是一组安全机制的模块,系统管理员可以用来轻易地调整服务程序的认证方式,而不必对应用程序进行任何修改。PAM采取了分层设计(应用程序层、应用接口层、鉴别模块层)的思想,其结构如图11-2所示。9 e0 d2 J! R* Z
图11-2 PAM的分层设计结构 新建一个用于虚拟用户认证的PAM文件vsftpd.vu,其中PAM文件内的“db=”参数为使用db_load命令生成的账户密码数据库文件的路径,但不用写数据库文件的后缀:5 ]: _: C: M# r7 t+ Y* i
- [root@linuxprobe ~]# vim /etc/pam.d/vsftpd.vu2 D( n0 F/ Q9 _9 t3 K) y
- auth required pam_userdb.so db=/etc/vsftpd/vuser
8 Q4 J# |9 ^! c. q - account required pam_userdb.so db=/etc/vsftpd/vuser
/ \# ~9 f3 s5 h; U- Z# E4 j- D/ y" M# x/ Q' f' U( ~
第4步:在vsftpd服务程序的主配置文件中通过pam_service_name参数将PAM认证文件的名称修改为vsftpd.vu。PAM作为应用程序层与鉴别模块层的连接纽带,可以让应用程序根据需求灵活地在自身插入所需的鉴别功能模块。当应用程序需要PAM认证时,则需要在应用程序中定义负责认证的PAM配置文件,实现所需的认证功能。
( G) g8 p$ K4 a( k( `/ b! ]0 |( |例如,在vsftpd服务程序的主配置文件中默认就带有参数pam_service_name=vsftpd,表示登录FTP服务器时是根据/etc/pam.d/vsftpd文件进行安全认证的。现在我们要做的就是把vsftpd主配置文件中原有的PAM认证文件vsftpd修改为新建的vsftpd.vu文件即可。该操作中用到的参数以及作用如表11-4所示。/ b' M3 F) {" u; ~8 X& g& @* }
表11-4 利用PAM文件进行认证时使用的参数以及作用
' p0 Q: I! ~5 L3 Y! ^. l| 参数 | 作用 | | anonymous_enable=NO | 禁止匿名开放模式 | | local_enable=YES | 允许本地用户模式 | | guest_enable=YES | 开启虚拟用户模式 | | guest_username=virtual | 指定虚拟用户账户 | | pam_service_name=vsftpd.vu | 指定PAM文件 | | allow_writeable_chroot=YES | 允许对禁锢的FTP根目录执行写入操作,而且不拒绝用户的登录请求 |
2 n5 M+ x7 p9 _2 U
- [root@linuxprobe ~]# vim /etc/vsftpd/vsftpd.conf
, g, j5 u$ n6 B# _0 ^$ Z5 U$ b' Q - 1 anonymous_enable=NO
! l" x9 {+ T. l' N* J/ |5 H4 s - 2 local_enable=YES& K0 }; q5 e4 N" }- S. k
- 3 write_enable=YES
0 f2 M$ ?" u1 T: ?( I; H/ X" h/ C - 4 guest_enable=YES5 F3 l" N6 |" p: T3 U. |4 d0 v
- 5 guest_username=virtual3 }+ ]4 q# r" Q% ^
- 6 allow_writeable_chroot=YES
9 X7 T/ \% |( e+ g9 _9 ?( Y. u. }, i - 7 local_umask=022
1 \) {$ q5 r# P' k4 n& @ - 8 dirmessage_enable=YES
( l* x8 G) ^# u" M - 9 xferlog_enable=YES; j. M5 z$ L, C3 v- ~3 A( E# f) P. T
- 10 connect_from_port_20=YES& r' N' u. K' z
- 11 xferlog_std_format=YES
0 L; C. n7 e0 Z6 y6 T2 O3 t - 12 listen=NO; v$ h4 `: i5 {1 E
- 13 listen_ipv6=YES& J. T# S" x1 ` O# h- q$ X
- 14 pam_service_name=vsftpd.vu
d) s7 @7 k- k6 R' P - 15 userlist_enable=YES) O* w% b* _0 i( H/ m |. J! K
6 v" D, O. T, B7 J- 第5步:为虚拟用户设置不同的权限。虽然账户zhangsan和lisi都是用于vsftpd服务程序认证的虚拟账户,但是我们依然想对这两人进行区别对待。比如,允许张三上传、创建、修改、查看、删除文件,只允许李四查看文件。这可以通过vsftpd服务程序来实现。只需新建一个目录,在里面分别创建两个以zhangsan和lisi命名的文件,其中在名为zhangsan的文件中写入允许的相关权限(使用匿名用户的参数):
8 Q( T z$ _7 Q9 c3 U6 h U" I' }' X. b - ; ~+ A) ?* c; F' ~3 P
- [root@linuxprobe ~]# mkdir /etc/vsftpd/vusers_dir/
, g C# [, i' s N J9 H5 C - [root@linuxprobe ~]# cd /etc/vsftpd/vusers_dir/
; @. [' c# L4 Q- h s - [root@linuxprobe vusers_dir]# touch lisi! C* c* `. T, |4 Q% b# S
- [root@linuxprobe vusers_dir]# vim zhangsan9 R0 R* Z% f% z# K: ? ?
- anon_upload_enable=YES
8 h2 j% C* ]/ }; L' T* | - anon_mkdir_write_enable=YES( ^' b# f# g3 E" X- n7 s( M
- anon_other_write_enable=YES
9 C& n" E6 \: V2 `2 R* q( ~8 k0 K; b - - V0 D5 b ~, ^6 C! c3 n7 K
- 然后再次修改vsftpd主配置文件,通过添加user_config_dir参数来定义这两个虚拟用户不同权限的配置文件所存放的路径。为了让修改后的参数立即生效,需要重启vsftpd服务程序并将该服务添加到开机启动项中:1 p/ l6 p4 E$ B
- 7 d" E' r7 {5 ?# c
- [root@linuxprobe ~]# vim /etc/vsftpd/vsftpd.conf
# r+ u0 W/ S9 M& b$ o% d8 R" M - 1 anonymous_enable=NO
6 U# F* S! |: m: ~1 a - 2 local_enable=YES
+ M" e9 Q) v* P8 m! a - 3 write_enable=YES
x, x7 C0 q2 M8 j6 ?+ N- P& \ - 4 guest_enable=YES
: F X! {4 w# {, f( y4 y% k! ~2 ` - 5 guest_username=virtual
+ \% [& Z5 s; d# w. {; ` - 6 allow_writeable_chroot=YES6 v* y+ T8 _% N
- 7 local_umask=022
. e- c/ `9 C9 c& w - 8 dirmessage_enable=YES
8 m8 u2 b, w* i$ _: ]0 q9 w- T - 9 xferlog_enable=YES& c/ [: g2 {! U" c% Z
- 10 connect_from_port_20=YES$ ^# S3 d' v6 q! C! U l* L6 N' d
- 11 xferlog_std_format=YES8 |4 I8 e' o3 Y9 H8 T
- 12 listen=NO# i* c# ]) p/ u' M* a
- 13 listen_ipv6=YES9 _' ~- x* v3 d, R% Y+ K
- 14 pam_service_name=vsftpd.vu
4 v8 y* s7 c% @+ b - 15 userlist_enable=YES
7 b# Z) i" W; K2 P, q3 _/ p7 v' h7 X - 16 user_config_dir=/etc/vsftpd/vusers_dir7 o% n T3 j4 g9 N9 i
- [root@linuxprobe ~]# systemctl restart vsftpd) u' I, Y$ x2 Q/ g \3 `7 q% F2 z
- [root@linuxprobe ~]# systemctl enable vsftpd
: u) z% O! f4 N8 Y" R/ s - Created symlink /etc/systemd/system/multi-user.target.wants/vsftpd.service → /usr/lib/systemd/system/vsftpd.service.
& s( P6 Q: w& |
) [3 V2 R" Y7 |+ k0 o# `0 }3 h- L& ?% c! j
第6步:设置SELinux域允许策略,然后使用虚拟用户模式登录FTP服务器。相信大家可以猜到,SELinux会继续来捣乱。所以,先按照前面实验中的步骤开启SELinux域的允许策略,以免再次出现操作失败的情况:
8 B! d1 b( t9 j- [root@linuxprobe ~]# getsebool -a | grep ftp j! N4 l: i% @* b5 K5 {
- ftpd_anon_write --> off F8 P9 h* J" r& _5 A
- ftpd_connect_all_unreserved --> off; S4 d) [5 i: ` A, a6 U. g
- ftpd_connect_db --> off
; L6 X9 n$ d8 I( _ - ftpd_full_access --> off) P1 b! j2 K1 _% w* X) h: f4 D
- ftpd_use_cifs --> off+ _! P( @2 u1 d! b) \6 r
- ftpd_use_fusefs --> off
4 [! T2 v; i2 u, h - ftpd_use_nfs --> off. f( K$ T4 V. o l: q% v% B& t
- ftpd_use_passive_mode --> off
5 x6 C: t/ E. ~3 ~" @5 x! H4 ` - httpd_can_connect_ftp --> off" F* @& ^/ X8 l+ C, v
- httpd_enable_ftp_server --> off' X- J! ]2 J) R1 [9 q) P: {# D
- tftp_anon_write --> off
4 ^+ Q( x: I; {) u; X% P - tftp_home_dir --> off
# F( N) ^# \+ N1 q6 Q7 \ - [root@linuxprobe ~]# setsebool -P ftpd_full_access=on
\; u& |2 F# l6 J$ M s
此时,不但可以使用虚拟用户模式成功登录到FTP服务器,还可以分别使用账户zhangsan和lisi来检验他们的权限。李四只能登录,没有其他权限:
9 z, b: r, } M9 I) B2 P6 T- [root@linuxprobe ~]# ftp 192.168.10.10
; k" z9 P3 k. I, [ - Connected to 192.168.10.10 (192.168.10.10). H% k- f9 @8 s3 M& a9 G
- 220 (vsFTPd 3.0.3)
4 ^ |$ Y6 Z8 \ - Name (192.168.10.10:root): lisi
9 W" @. {% a8 u1 @. i/ ?% @% C s) c - 331 Please specify the password.
$ A) a+ Z, M+ ^. C3 U - Password:此处输入虚拟用户的密码
' C( _$ k4 l: w; Z/ @$ m( X - 230 Login successful.
0 T( X5 e9 O9 |/ c2 Q& `$ O6 ~# D - Remote system type is UNIX.
/ B8 z- F, y: h4 k! B; @; v/ D - Using binary mode to transfer files.
0 i* f7 u% m( A& J( c6 O8 z - ftp> mkdir files( q" Q9 V4 y+ u) l8 |! ^) v, ]/ q
- 550 Permission denied.
) s* _2 x6 P: ^ `6 ~ - ftp> exit
3 l" [! n+ |" Q6 ~7 p5 w+ k' H - 221 Goodbye.
; c9 W1 I/ f% {2 ]4 i1 v$ Q
7 ]; E0 v2 D; _. f/ b7 p2 p+ u而张三不仅可以登录,还可以创建、改名和删除文件,因此张三的权限是满的。当然,大家在生产环境中一定要根据真实需求来灵活配置参数,不要照搬这里的实验操作。9 t' w# j2 S/ g
- [root@linuxprobe vusers_dir]# ftp 192.168.10.10% s2 p \6 |9 p8 N
- Connected to 192.168.10.10 (192.168.10.10).
) e# e) i8 q0 ~ - 220 (vsFTPd 3.0.3)5 S* M7 A1 L: u. O0 l- @
- Name (192.168.10.10:root): zhangsan- y. r; F# [( |- {: P6 D
- 331 Please specify the password.
' X- B6 w6 c0 @: G- p7 R - Password:此处输入虚拟用户的密码/ F1 T' z, W. W# ]7 [7 Y/ n- U R
- 230 Login successful.
' h. Q4 o" h# r - Remote system type is UNIX.' N$ j; t. Z' Y; X( T
- Using binary mode to transfer files.
/ s: B) C7 c4 O. L3 P - ftp> mkdir files
) ]1 T H5 y! @1 f6 t7 v - 257 "/files" created, y" d% M7 Z$ Z
- ftp> rename files database2 j |3 ~8 U# |" f" R$ w
- 350 Ready for RNTO.0 T* P" H4 V* F0 b. E3 K: [; r
- 250 Rename successful.
# `( l* l( [, n& A u2 L7 \ A3 V - ftp> rmdir database
, i' W6 K5 ]0 ~$ ^, a/ L3 \5 j - 250 Remove directory operation successful.
* c# {$ Q! B* b& {& b
最后总结一下在使用不同的方式登录文件传输服务器后,默认所在的位置,如表11-5所示。这样,大家在登录后就可以心里有底,不用担心把文件传错了目录。0 D# K$ E, e$ T& N# p
表11-5 vsftpd服务程序登陆后所在目录
5 M a2 P, e& b! ^3 a( v- s| 登录方式 | 默认目录 | | 匿名公开 | /var/ftp | | 本地用户 | 该用户的家目录 | | 虚拟用户 | 对应映射用户的家目录 |
8 X( A. B8 f. F/ A! j11.3 TFTP简单文件传输协议. R h7 h+ E6 e+ d
简单文件传输协议(Trivial File Transfer Protocol,TFTP)是一种基于UDP协议在客户端和服务器之间进行简单文件传输的协议。顾名思义,它提供不复杂、开销不大的文件传输服务,可将其当作FTP协议的简化版本。) ?' [: L" l+ R1 z
TFTP的命令功能不如FTP服务强大,甚至不能遍历目录,在安全性方面也弱于FTP服务。而且,由于TFTP在传输文件时采用的是UDP协议,占用的端口号为69,因此文件的传输过程也不像FTP协议那样可靠。但是,因为TFTP不需要客户端的权限认证,也就减少了无谓的系统和网络带宽消耗,因此在传输琐碎(trivial)不大的文件时,效率更高。
" o. X* X, {4 g5 T' V# |; M接下来在系统上安装相关的软件包,进行体验。其中,tftp-server是服务程序,tftp是用于连接测试的客户端工具,xinetd是管理服务(后面会讲到):6 Q# y0 J+ m6 r! F5 t5 h
- [root@linuxprobe ~]# dnf install tftp-server tftp xinetd' H' g. B0 B0 w& U# E: @. b
- Updating Subscription Management repositories.
( s" q# s& `0 r( ~ - Unable to read consumer identity( o. V/ x( y9 Q0 I% M7 @
- This system is not registered to Red Hat Subscription Management. You can use subscription-manager to register.5 t. j7 M/ z3 p5 a8 _2 o6 V: T
- AppStream 3.1 MB/s | 3.2 kB 00:00
9 w. u5 Z8 N0 ]9 I- u# X" N. i" I - BaseOS 2.7 MB/s | 2.7 kB 00:00 % e7 F( b& O0 h/ S! l r
- Dependencies resolved." F3 _( E* Y% C
- ========================================================================================' r2 A% M2 [5 f Y" k7 \
- Package Arch Version Repository Size
" d+ x- }2 a& b/ u y( @0 M. w - ========================================================================================
0 D+ [* | U& I& | s4 \; i - Installing:
8 X, }2 k% i; Y* b1 V7 @$ V Y( ^ - tftp x86_64 5.2-24.el8 AppStream 42 k7 x5 r0 t0 J, w; p+ X; X* A
- tftp-server x86_64 5.2-24.el8 AppStream 50 k
) l8 \4 @* P( L; H - xinetd x86_64 2:2.3.15-23.el8 AppStream 135 k8 @ p; m6 `9 N/ F$ Z
* b7 c, O5 w9 Y0 ?9 e- Transaction Summary
! w6 _6 ^% i3 v- g3 m; C - ========================================================================================
; `& \; `$ [8 J& V; G - Install 3 Packages+ {3 T a' Q; J! [
( j, ~: @0 o. Z' H- Total size: 227 k" K# ]: B! m0 X6 T) e
- Installed size: 397 k
) e3 K4 Y9 R" d - Is this ok [y/N]: y" g3 b/ b9 i* ]) a' [3 s- ~
- Downloading Packages:& [( r5 K( ~5 f5 b
- Running transaction check
0 p/ Y( b/ {( I1 y2 O4 s y - Transaction check succeeded.+ s3 \! ~: p- J( |3 d( ?" z: n, H! J) _
- Running transaction test8 Y& s' U" S1 Q% {
- Transaction test succeeded.
/ U6 w- y o' b0 U" k, ] - Running transaction
9 `0 }4 x. k, f6 X8 _ - Preparing : 1/1 , W, l5 e: y3 m; c. X# Y$ h! P
- Installing : xinetd-2:2.3.15-23.el8.x86_64 1/3
# M2 x; l+ u* ^) ^' y - Running scriptlet: xinetd-2:2.3.15-23.el8.x86_64 1/3
* F( R. K5 f( W1 c8 E& |. p: P - Installing : tftp-server-5.2-24.el8.x86_64 2/3 - v. M$ b: M0 H' T; J
- Running scriptlet: tftp-server-5.2-24.el8.x86_64 2/3
, j. }4 J# |7 r i8 R7 [1 [: d - Installing : tftp-5.2-24.el8.x86_64 3/3 5 r" z0 q' w, {
- Running scriptlet: tftp-5.2-24.el8.x86_64 3/3 * Q8 S' } c: D l! ~
- Verifying : tftp-5.2-24.el8.x86_64 1/3 " I; s8 e" M% w5 r. {
- Verifying : tftp-server-5.2-24.el8.x86_64 2/3 4 [& e' z. q6 ]+ z6 _* a" O+ Z
- Verifying : xinetd-2:2.3.15-23.el8.x86_64 3/3 , ~, z( \" @( Y
- Installed products updated.
8 H$ H* }$ T9 p. e2 w2 E+ K) Z
4 E& C+ }! ^( w; J9 s- Installed: i/ k; ^) L7 K# P- ?
- tftp-5.2-24.el8.x86_64 tftp-server-5.2-24.el8.x86_64 xinetd-2:2.3.15-23.el8.x86_64 4 D, ^4 J) _* {" c! }9 v* ]
! b7 X. i$ }9 O' Y' P$ D0 U- Complete!
/ p1 T# X |- F# o5 u" G1 \ |3 N9 x6 [
在Linux系统中,TFTP服务是使用xinetd服务程序来管理的。xinetd服务可以用来管理多种轻量级的网络服务,而且具有强大的日志功能。它专门用于控制那些比较小的应用程序的开启与关闭,有点类似于带有独立开关的插线板(见图11-3),想开启那个服务,就编辑对应的xinetd配置文件的开关参数。( W% \/ D/ Z* K: @
图11-3 一个带有独立开关的插线板 简单来说,在安装TFTP软件包后,还需要在xinetd服务程序中将其开启。在RHEL 8系统中,tftp所对应的配置文件默认不存在,需要用户根据示例文件(/usr/share/doc/xinetd/sample.conf)自行创建。大家可以直接将下面的内容复制到文件中,就可以使用了:
: L1 E; i1 l' `- N) t. b/ V- [root@linuxprobe ~]# vim /etc/xinetd.d/tftp
, e4 u0 H* O' {' A - service tftp
( _- q% S# |! b7 j0 _ - {
& G& ~5 m" G% Q - socket_type = dgram6 a# Q( l; e% a% i% \
- protocol = udp# P' \' f5 } e' Y' E5 Q3 ]" h
- wait = yes; B0 F! C4 S3 Y( u+ B
- user = root
/ g. M8 C9 Z) y8 G( G, r - server = /usr/sbin/in.tftpd) Z! \( p& Z% s; u
- server_args = -s /var/lib/tftpboot4 ]3 C' N2 G. X, t, A8 w+ h' B9 x
- disable = no
~. n8 m" }$ t" U" E" O% j - per_source = 11) ]. R2 [$ O' H! c1 E0 ^2 `- ]
- cps = 100 2
3 P" c6 Y( n+ A, M* E - flags = IPv4
5 R/ s! v9 V& R |# X - }
4 X2 Q0 S/ n! ^* o7 J
' z) m. }5 I2 q* z然后,重启xinetd服务并将它添加到系统的开机启动项中,以确保TFTP服务在系统重启后依然处于运行状态。考虑到有些系统的防火墙默认没有允许UDP协议的69端口,因此需要手动将该端口号加入到防火墙的允许策略中:
: f2 K$ i; ]" r) c- [root@linuxprobe ~]# systemctl restart tftp4 F j. v# g4 L* U
- [root@linuxprobe ~]# systemctl enable tftp$ W, {- n! k" P/ h) d% Z! E& W
- [root@linuxprobe ~]# systemctl restart xinetd0 R- `6 w; W# p' W
- [root@linuxprobe ~]# systemctl enable xinetd
7 J! x# z2 q4 a) o: t9 a0 l \ - [root@linuxprobe ~]# firewall-cmd --zone=public --permanent --add-port=69/udp/ h# q. |8 D6 x* D9 b6 e
- success
" @0 {5 q! d% Q - [root@linuxprobe ~]# firewall-cmd --reload 5 |' a& @$ a7 z" I5 I
- success
) d3 N! c9 O1 {8 ^: o5 z- U0 {1 P( {% h/ ~, O1 H! T/ o) ^# ?2 w
TFTP的根目录为/var/lib/tftpboot。可以使用刚才安装好的tftp命令尝试访问其中的文件,亲身体验TFTP服务的文件传输过程。在使用tftp命令访问文件时,可能会用到表11-6中的参数。8 e& n& o; L( ~3 H3 v U- w8 _! n8 y
表11-6 tftp命令中可用的参数以及作用
, d' t4 f9 {4 b+ u4 R' k& G| 参数 | 作用 | | ? | 帮助信息 | | put | 上传文件 | | get | 下载文件 | | verbose | 显示详细的处理信息 | | status | 显示当前的状态信息 | | binary | 使用二进制进行传输 | | ascii | 使用ASCII码进行传输 | | timeout | 设置重传的超时时间 | | quit | 退出 |
- [root@linuxprobe ~]# echo "i love linux" > /var/lib/tftpboot/readme.txt& w* j" j2 _/ o# L( [
- [root@linuxprobe ~]# tftp 192.168.10.10. L* {9 E2 \; v
- tftp> get readme.txt
$ I, I. q3 a4 \- S - tftp> quit: {& f: `( _( V+ }
- [root@linuxprobe ~]# ls$ Z: s; l: L; k4 V1 J# p( S9 k
- anaconda-ks.cfg Documents initial-setup-ks.cfg Pictures readme.txt Videos
& y# C# c/ a0 u/ h - Desktop Downloads Music Public Templates* A* P% Y1 w& L* t
- [root@linuxprobe ~]# cat readme.txt 1 v9 X" z/ I. J4 `: q+ u
- i love linux
% |# f% J) W B- ]2 _: {当然,TFTP服务的玩法还不止于此,第19章会将TFTP服务与其他软件相搭配,组合出一套完整的自动化部署系统方案。大家继续加油!
. c4 t2 I7 V# [" p- J* D
$ }; _, \' q. {3 h4 h |
|


 窥视卡
 雷达卡
 发表于 2022-6-23 09:19:44


 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 照妖镜