|
|
章节简述:
1 d) w1 i. d3 f1 z 保障数据的安全性是继保障数据的可用性之后最为重要的一项工作。防火墙作为公网与内网之间的保护屏障,在保障数据的安全性方面起着至关重要的作用。考虑到大家还不了解RHEL 7/8中新增的firewalld防火墙与先前版本中iptables防火墙之间的区别,决定先带领读者从理论层面和实际层面正确地认识这两款防火墙之间的关系。
- g- q5 J" y- t5 v* G: M 本章将分别使用iptables、firewall-cmd、firewall-config和TCP Wrapper等防火墙策略配置服务来完成数十个根据真实工作需求而设计的防火墙策略配置实验。在学习完这些实验之后,各位读者不仅能够熟练地过滤请求的流量、基于服务程序的名称对流量进行允许和拒绝操作,还可以使用Cockpit轻松监控系统的运行状态,确保Linux系统的安全性万无一失。
! X9 n) a _' p8 V- n本章目录结构 - 8.1 防火墙管理工具
- 8.2 Iptables
* b: M; q2 Q' A K/ U; T- 8.2.1 策略与规则链
- 8.2.2 基本的命令参数
' \% ]" J9 r: X+ q3 N2 c
- 8.3 Firewalld
: w' F. k) r" |$ S, _5 Z+ ^9 I2 s- 8.3.1 终端管理工具
- 8.3.2 图形管理工具
* v% G, [& y+ M' f6 T0 I0 e
- 8.4 服务的访问控制列表
- 8.5 Cockpit驾驶舱管理工具
1 o2 v& c- s% F! D
8.1 防火墙管理工具% d9 p- T1 `$ P& W
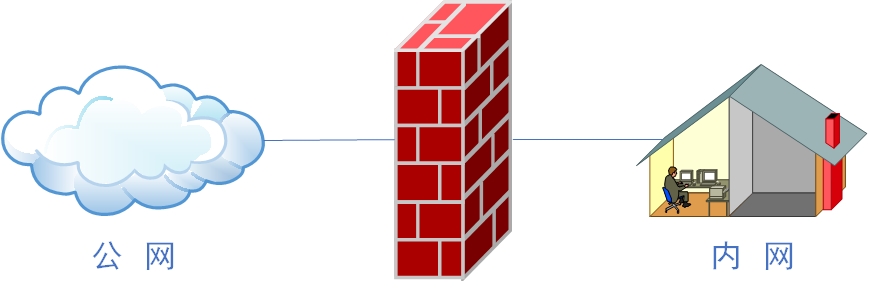
众所周知,相较于企业内网,外部的公网环境更加恶劣,罪恶丛生。在公网与企业内网之间充当保护屏障的防火墙(见图8-1)虽然有软件或硬件之分,但主要功能都是依据策略对穿越防火墙自身的流量进行过滤。就像家里安装的防盗门一样,目的是保护亲人和财产安全。防火墙策略可以基于流量的源目地址、端口号、协议、应用等信息来定制,然后防火墙使用预先定制的策略规则监控出入的流量,若流量与某一条策略规则相匹配,则执行相应的处理,反之则丢弃。这样一来,就能够保证仅有合法的流量在企业内网和外部公网之间流动了。
' r! X& l8 i/ q8 E. T: s图8-1 防火墙作为公网与内网之间的保护屏障 从RHEL 7系统开始,firewalld防火墙正式取代了iptables防火墙。对于接触Linux系统比较早或学习过RHEL 5/6系统的读者来说,当他们发现曾经掌握的知识在RHEL 7/8中不再适用,需要全新学习firewalld时,难免会有抵触心理。其实,iptables与firewalld都不是真正的防火墙,它们都只是用来定义防火墙策略的防火墙管理工具而已;或者说,它们只是一种服务。iptables服务会把配置好的防火墙策略交由内核层面的netfilter网络过滤器来处理,而firewalld服务则是把配置好的防火墙策略交由内核层面的nftables包过滤框架来处理。换句话说,当前在Linux系统中其实存在多个防火墙管理工具,旨在方便运维人员管理Linux系统中的防火墙策略,我们只需要配置妥当其中的一个就足够了。
. l( c l" _6 ]. z& x+ c& L9 `7 e虽然这些工具各有优劣,但它们在防火墙策略的配置思路上是保持一致的。大家甚至可以不用完全掌握本章介绍的内容,只要在这多个防火墙管理工具中任选一款并将其学透,就足以满足日常的工作需求了。" b9 Q2 h( g3 U
8.2 Iptables ^! l; u0 V( ^% r- B2 c
在早期的Linux系统中,默认使用的是iptables防火墙管理服务来配置防火墙。尽管新型的firewalld防火墙管理服务已经被投入使用多年,但是大量的企业在生产环境中依然出于各种原因而继续使用iptables。考虑到iptables在当前生产环境中还具有顽强的生命力,以及为了使大家在求职面试过程中被问到iptables的相关知识时能胸有成竹,觉得还是有必要在本书中好好地讲解一下这项技术。更何况前文也提到,各个防火墙管理工具的配置思路是一致的,在掌握了iptables后再学习其他防火墙管理工具时,也有借鉴意义。, `6 ]7 ]8 a( `- i9 i9 X
8.2.1 策略与规则链" |0 c6 `* q8 m, |3 k- T
防火墙会按照从上到下的顺序来读取配置的策略规则,在找到匹配项后就立即结束匹配工作并去执行匹配项中定义的行为(即放行或阻止)。如果在读取完所有的策略规则之后没有匹配项,就去执行默认的策略。一般而言,防火墙策略规则的设置有两种:“通”(即放行)和“堵”(即阻止)。当防火墙的默认策略为拒绝时(堵),就要设置允许规则(通),否则谁都进不来;如果防火墙的默认策略为允许,就要设置拒绝规则,否则谁都能进来,防火墙也就失去了防范的作用。
5 |9 o7 Z1 i w0 w iptables服务把用于处理或过滤流量的策略条目称之为规则,多条规则可以组成一个规则链,而规则链则依据数据包处理位置的不同进行分类,具体如下:6 @& y& }0 H7 k4 z
在进行路由选择前处理数据包(PREROUTING);; n6 o9 {+ s0 O, W
处理流入的数据包(INPUT);% E, }* Y" y n5 R
处理流出的数据包(OUTPUT);2 `% |$ v: t: @ e0 A A1 F( O. U
处理转发的数据包(FORWARD);. q# X( K9 n* `3 h9 T0 I
在进行路由选择后处理数据包(POSTROUTING)。
7 m5 t4 ~6 q' s* S" ` 一般来说,从内网向外网发送的流量一般都是可控且良性的,因此使用最多的就是INPUT规则链,该规则链可以增大黑客人员从外网入侵内网的难度。) H* u7 \! c$ L Z& d% t( h/ S
比如在您居住的社区内,物业管理公司有两条规定:禁止小商小贩进入社区;各种车辆在进入社区时都要登记。显而易见,这两条规定应该是用于社区的正门的(流量必须经过的地方),而不是每家每户的防盗门上。根据前面提到的防火墙策略的匹配顺序,可能会存在多种情况。比如,来访人员是小商小贩,则直接会被物业公司的保安拒之门外,也就无须再对车辆进行登记。如果来访人员乘坐一辆汽车进入社区正门,则“禁止小商小贩进入社区”的第一条规则就没有被匹配到,因此按照顺序匹配第二条策略,即需要对车辆进行登记。如果是社区居民要进入正门,则这两条规定都不会匹配到,因此会执行默认的放行策略。
) U" F8 B2 C, E8 y6 f 但是,仅有策略规则还不能保证社区的安全,保安还应该知道采用什么样的动作来处理这些匹配的流量,比如“允许”“拒绝”“登记”“不理它”。这些动作对应到iptables服务的术语中分别是ACCEPT(允许流量通过)、REJECT(拒绝流量通过)、LOG(记录日志信息)、DROP(拒绝流量通过)。“允许流量通过”和“记录日志信息”都比较好理解,这里需要着重讲解的是REJECT和DROP的不同点。就DROP来说,它是直接将流量丢弃而且不响应;REJECT则会在拒绝流量后再回复一条“信息已经收到,但是被扔掉了”信息,从而让流量发送方清晰地看到数据被拒绝的响应信息。
/ m4 K0 J% t# H: M& ^, R5 T8 D/ K下面举一个例子,让各位读者更直观地理解这两个拒绝动作的不同之处。比如有一天您正在家里看电视,突然听到有人敲门,您透过防盗门的猫眼一看是推销商品的,便会在不需要的情况下开门并拒绝他们(REJECT)。但如果看到的是债主带了十几个小弟来讨债,此时不仅要拒绝开门,还要默不作声,伪装成自己不在家的样子(DROP)。4 R7 G5 z' E4 J) d
当把Linux系统中的防火墙策略设置为REJECT动作后,流量发送方会看到端口不可达的响应:
4 b3 g9 B% u; `* q( U- [root@linuxprobe ~]# ping -c 4 192.168.10.108 V8 l3 z! m* K- D
- PING 192.168.10.10 (192.168.10.10) 56(84) bytes of data.
3 W2 X" ?! a' C8 @: G - From 192.168.10.10 icmp_seq=1 Destination Port Unreachable/ \1 p0 S' W8 R0 b
- From 192.168.10.10 icmp_seq=2 Destination Port Unreachable3 ?4 }* ~: x t
- From 192.168.10.10 icmp_seq=3 Destination Port Unreachable
' h5 O! m& d3 z$ d0 {7 M2 P - From 192.168.10.10 icmp_seq=4 Destination Port Unreachable% U. z! o: [) S9 D: s
- --- 192.168.10.10 ping statistics ---+ V, q4 D9 Q) g0 {
- 4 packets transmitted, 0 received, +4 errors, 100% packet loss, time 3002ms
% @; V' x1 f& L+ }& {. M而把Linux系统中的防火墙策略修改成DROP动作后,流量发送方会看到响应超时的提醒。但是流量发送方无法判断流量是被拒绝,还是接收方主机当前不在线:$ h. W8 D# r2 W! Q+ \% ^; j
- [root@linuxprobe ~]# ping -c 4 192.168.10.10/ s X7 W" }) j6 Z6 P0 l$ Q
- PING 192.168.10.10 (192.168.10.10) 56(84) bytes of data.% v0 e4 J2 O4 |3 P: f$ ^/ e) a
) {* [/ R: s6 o% c- --- 192.168.10.10 ping statistics ---
7 y- ~0 H$ P2 \) B$ \ - 4 packets transmitted, 0 received, 100% packet loss, time 3000ms
8.2.2 基本的命令参数
2 o* k* M" V# k6 {+ H' M$ d; j6 X
7 c) U: O9 U* H" k0 g iptables是一款基于命令行的防火墙策略管理工具,具有大量的参数,学习难度较大。好在对于日常的防火墙策略配置来讲,大家无须深入了解诸如“四表五链”的理论概念,只需要掌握常用的参数并做到灵活搭配即可,这就足以应对日常工作了。& G- M" H1 C3 F
根据OSI七层模型的定义,iptables属于数据链路层的服务,所以可以根据流量的源地址、目的地址、传输协议、服务类型等信息进行匹配;一旦匹配成功,iptables就会根据策略规则所预设的动作来处理这些流量。另外,再次提醒一下,防火墙策略规则的匹配顺序是从上到下的,因此要把较为严格、优先级较高的策略规则放到前面,以免发生错误。表8-1总结归纳了常用的iptables命令参数。再次强调,无须死记硬背这些参数,只需借助下面的实验来理解掌握即可。& B1 I; P/ Z4 R* z- }4 ]! j
表8-1 iptables中常用的参数以及作用0 c" |5 n- ?& o( t
| 参数 | 作用 | | -P | 设置默认策略 | | -F | 清空规则链 | | -L | 查看规则链 | | -A | 在规则链的末尾加入新规则 | | -I num | 在规则链的头部加入新规则 | | -D num | 删除某一条规则 | | -s | 匹配来源地址IP/MASK,加叹号“!”表示除这个IP外 | | -d | 匹配目标地址 | | -i 网卡名称 | 匹配从这块网卡流入的数据 | | -o 网卡名称 | 匹配从这块网卡流出的数据 | | -p | 匹配协议,如TCP、UDP、ICMP | | --dport num | 匹配目标端口号 | | --sport num | 匹配来源端口号 |
1.在iptables命令后添加-L参数查看已有的防火墙规则链。! K5 J8 f O, ~' K
- [root@linuxprobe ~]# iptables -L( D8 N: o9 T! l- b
- Chain INPUT (policy ACCEPT)% d1 Z4 Q/ z s7 M- A& r% x
- target prot opt source destination
. O# E3 `# y- D, G, C$ Y$ w - ACCEPT udp -- anywhere anywhere udp dpt:domain
8 G3 q- E& g k% w$ c2 v - ACCEPT tcp -- anywhere anywhere tcp dpt:domain
+ Q* K6 @1 Q' ^+ t7 \' I - ACCEPT udp -- anywhere anywhere udp dpt:bootps9 B. B' u8 r' l! Y' \( A8 y2 N$ O
- ACCEPT tcp -- anywhere anywhere tcp dpt:bootps3 S3 r% b, m* t6 j, d
, A: d W1 U6 c; U. G6 F( j" S3 `- Chain FORWARD (policy ACCEPT)) M1 T3 ], K# n6 k, p0 [% \8 Z8 ?* a
- target prot opt source destination 4 b( ^: {5 _. a1 c
- ACCEPT all -- anywhere 192.168.122.0/24 ctstate RELATED,ESTABLISHED
, V4 G1 P/ U* P" A - ACCEPT all -- 192.168.122.0/24 anywhere
- X& J& G! N& l/ U3 b. `: t - ACCEPT all -- anywhere anywhere / @5 S* B, e0 C7 @! x7 r1 m$ V
- REJECT all -- anywhere anywhere reject-with icmp-port-unreachable
( d8 S- D9 @. B3 n0 A2 J - REJECT all -- anywhere anywhere reject-with icmp-port-unreachable* H; f( }4 r0 j6 z% F% K3 M
- / J ]# a; q: c: m4 M& C; O
- Chain OUTPUT (policy ACCEPT)
" Y. m. |- ]5 [, D# t - target prot opt source destination 2 ^6 l3 @/ l! f( t9 U
- ACCEPT udp -- anywhere anywhere udp dpt:bootpc
* f: `- Z: T4 M8 C) V n) a& ~2.在iptables命令后添加-F参数清空已有的防火墙规则链。
7 d' ?8 A, E0 M8 X- [root@linuxprobe ~]# iptables -F2 A5 {# B- H: i) A# Z+ `
- [root@linuxprobe ~]# iptables -L
6 d* H5 g6 e2 |) Y- n' j; \ - Chain INPUT (policy ACCEPT); z" m) n) g8 w' i2 ^
- target prot opt source destination
1 _! `7 B5 g" U0 U3 j1 {+ x9 q- U - / L/ @5 v3 U& b# G4 b* B- ~
- Chain FORWARD (policy ACCEPT)
$ H% F4 w* C1 [8 c - target prot opt source destination 4 ^% f: p6 j4 N# R
- 2 \0 s( _* b) r
- Chain OUTPUT (policy ACCEPT)
9 `# S2 ]3 E Q# E+ I1 g - target prot opt source destination
7 y9 B/ {( {7 u/ R% B4 ]& u3.把INPUT规则链的默认策略设置为拒绝。
: \ s/ u: p& p2 L' F- [root@linuxprobe ~]# iptables -P INPUT DROP
" O" [( @1 I1 z) S, {: |! Z7 e& a - [root@linuxprobe ~]# iptables -L; T; N8 E! f$ S: Q
- Chain INPUT (policy DROP)( K' }0 k3 [. O$ M- \
- target prot opt source destination # L1 t. a- U- q$ _! Y
- 9 C" q2 v9 X; d- B+ L5 `* s
- Chain FORWARD (policy ACCEPT)
1 f) Z" F3 k; C4 s - target prot opt source destination ) m. I: U0 c; a( b# m+ q
- 5 D, \1 Q1 o p3 e" {2 S7 [1 P
- Chain OUTPUT (policy ACCEPT)
9 _8 W% h" c4 P7 Z - target prot opt source destination
前文提到,防火墙策略规则的设置无非有两种方式:“通”和“堵”。当把INPUT链设置为默认拒绝后,就要往里面写入允许策略了,否则所有流入的数据包都会被默认拒绝掉。同学们需要留意的是,规则链的默认策略拒绝动作只能是DROP,而不能是REJECT。
7 N( F+ \" n' U, ?7 F( M4.向INPUT链中添加允许ICMP流量进入的策略规则。( H5 o$ \/ e9 a0 ^$ \
在日常运维工作中,经常会使用ping命令来检查对方主机是否在线,而向防火墙的INPUT规则链中添加一条允许ICMP流量进入的策略规则就默认允许了这种ping命令检测行为。
- F" Y& Y- @& D6 f3 o6 |- [root@linuxprobe ~]# iptables -I INPUT -p icmp -j ACCEPT! u) `. w9 [0 B$ }, j: ^& V
- [root@linuxprobe ~]# ping -c 4 192.168.10.10
" A" G3 M: W; j: ]' K - PING 192.168.10.10 (192.168.10.10) 56(84) bytes of data.! B" K+ k) P: I
- 64 bytes from 192.168.10.10: icmp_seq=1 ttl=64 time=0.154 ms
" N5 Y- m$ M5 P) y9 s - 64 bytes from 192.168.10.10: icmp_seq=2 ttl=64 time=0.041 ms. J9 s$ y& D( o8 e7 m
- 64 bytes from 192.168.10.10: icmp_seq=3 ttl=64 time=0.038 ms
: Y6 @1 z7 T2 i2 m4 e0 O. A - 64 bytes from 192.168.10.10: icmp_seq=4 ttl=64 time=0.046 ms5 M1 s* ?1 l+ C$ h
& ]/ U' b# Y0 a' k1 |- --- 192.168.10.10 ping statistics ---
4 s' H! ~1 l0 u) J; Q - 4 packets transmitted, 4 received, 0% packet loss, time 104ms
6 a# r" S1 `0 _9 e. C - rtt min/avg/max/mdev = 0.038/0.069/0.154/0.049 ms
5.删除INPUT规则链中刚刚加入的那条策略(允许ICMP流量),并把默认策略设置为允许。
' k) u9 q1 l6 e& N; {$ F使用-F参数会清空已有的所有防火墙策略;使用-D参数可以删除某一条指定的策略,因此更加安全和准确。& E) H/ a0 k! K) x2 Q! {- l
- [root@linuxprobe ~]# iptables -D INPUT 1. I# m9 ~2 ]$ X
- [root@linuxprobe ~]# iptables -P INPUT ACCEPT5 P8 I% M3 P( e- M
- [root@linuxprobe ~]# iptables -L
2 j0 y' r9 I- E3 ?, B1 n/ c - Chain INPUT (policy ACCEPT)0 E, b/ p3 B. Y. U T) |# g- F
- target prot opt source destination ; P# \; C: U* R# s8 E
- - L' `4 A- Y; K+ }4 Z: e3 H
- Chain FORWARD (policy ACCEPT)- b) p2 J0 o4 n+ p
- target prot opt source destination * I+ l# e$ Z# F8 l2 U
- " F) d1 i2 E3 M+ M' ]1 a# o+ j. U
- Chain OUTPUT (policy ACCEPT)
9 u0 M Y$ Y7 [# j2 ~ - target prot opt source destination
6.将INPUT规则链设置为只允许指定网段的主机访问本机的22端口,拒绝来自其他所有主机的流量。- D% K1 s2 ]% Y: V' u- h
要对某台主机进行匹配,可直接写出它的IP地址;如需对网段进行匹配,则需要写为子网掩码的形式(比如192.168.10.0/24)。" L9 p5 b6 r* Y$ A+ d2 V8 K
- [root@linuxprobe ~]# iptables -I INPUT -s 192.168.10.0/24 -p tcp --dport 22 -j ACCEPT
* r$ V) N- o. ~: }9 V - [root@linuxprobe ~]# iptables -A INPUT -p tcp --dport 22 -j REJECT% }9 J" B/ u5 B0 j" I' d f+ C
- [root@linuxprobe ~]# iptables -L2 X4 j* C! J6 F8 S- r
- Chain INPUT (policy ACCEPT)
+ P. X1 e, i& i$ U - target prot opt source destination1 o4 _$ }. P) M' B. m& r* n" E
- ACCEPT tcp -- 192.168.10.0/24 anywhere tcp dpt:ssh
3 n) N+ h, I6 C: l - REJECT tcp -- anywhere anywhere tcp dpt:ssh reject-with icmp-port-unreachable
5 K; V1 c* Q+ _! O' j1 X - ………………省略部分输出信息………………
再次重申,防火墙策略规则是按照从上到下的顺序匹配的,因此一定要把允许动作放到拒绝动作前面,否则所有的流量就将被拒绝掉,从而导致任何主机都无法访问我们的服务。另外,这里提到的22号端口是ssh服务使用的(有关ssh服务,请见第9章),这里先挖个坑,等大家学完第9章后可再验证这个实验的效果。4 G' s5 b$ Z/ o
在设置完上述INPUT规则链之后,使用IP地址在192.168.10.0/24网段内的主机访问服务器(即前面提到的设置了INPUT规则链的主机)的22端口,效果如下:
% |( h, W$ ?% D" v p l7 z) }$ e- [root@Client A ~]# ssh 192.168.10.10! N% Q( q8 O0 J0 M0 t) X
- The authenticity of host '192.168.10.10 (192.168.10.10)' can't be established.: B8 W ?2 X% ?- @# v% L, v
- ECDSA key fingerprint is SHA256:5d52kZi1la/FJK4v4jibLBZhLqzGqbJAskZiME6ZXpQ.( `1 l7 D, o( m G% a
- Are you sure you want to continue connecting (yes/no)? yes' t8 i( `, ~* i7 E" @; p' J
- Warning: Permanently added '192.168.10.10' (ECDSA) to the list of known hosts.
) m7 I! z- j# \* ~ - root@192.168.10.10's password: 此处输入服务器密码
. D& N. }5 X% J% Y6 L; T4 z8 H0 G - Activate the web console with: systemctl enable --now cockpit.socket
7 s7 \2 r9 y4 ]3 a: ~0 a - ( {7 Z: G- j) h0 q) u* y2 m6 f
- Last login: Wed Jan 20 16:30:28 2021 from 192.168.10.1
- [root@Client B ~]# ssh 192.168.10.10$ ]2 E5 L U! e
- Connecting to 192.168.10.10:22...
: t1 ?' t A" I! ]. _" A3 V - Could not connect to '192.168.10.10' (port 22): Connection failed.
8 t Z0 d& Q9 h$ P _/ {7 y0 A由上可以看到,提示连接请求被拒绝了(Connection failed)。- V6 _: L) Z+ M1 J% R
7.向INPUT规则链中添加拒绝所有人访问本机12345端口的策略规则。. x; _ i: {4 ~, m. p
- [root@linuxprobe ~]# iptables -I INPUT -p tcp --dport 12345 -j REJECT& w5 s2 O& Y' l. ^& ?6 M
- [root@linuxprobe ~]# iptables -I INPUT -p udp --dport 12345 -j REJECT, a2 J4 V6 U4 g; a
- [root@linuxprobe ~]# iptables -L
3 O+ J6 I, c( S9 `3 ?; ^ - Chain INPUT (policy ACCEPT)
1 F3 v6 [1 ?* i; [" W1 O, \ - target prot opt source destination
( w$ L v7 U8 h3 T$ E1 f2 } - REJECT udp -- anywhere anywhere udp dpt:italk reject-with icmp-port-unreachable
& S l8 ^5 T( d0 J9 ~ - REJECT tcp -- anywhere anywhere tcp dpt:italk reject-with icmp-port-unreachable
; S" ?, X; x8 K - ACCEPT tcp -- 192.168.10.0/24 anywhere tcp dpt:ssh
- v! M5 Z& t1 R3 X* {& y+ O - REJECT tcp -- anywhere anywhere tcp dpt:ssh reject-with icmp-port-unreachable9 t2 E% ]6 [5 J# q B4 C/ }. p
- ………………省略部分输出信息………………
3 U2 j4 e4 `5 [/ }8 j$ q8.向INPUT规则链中添加拒绝192.168.10.5主机访问本机80端口(Web服务)的策略规则。
6 A, @. k4 M$ J$ T! B- [root@linuxprobe ~]# iptables -I INPUT -p tcp -s 192.168.10.5 --dport 80 -j REJECT2 Y! o0 ~! d8 ~) f+ h! I# u) W
- [root@linuxprobe ~]# iptables -L
9 z5 r! c3 F( t& r0 p - Chain INPUT (policy ACCEPT)- [/ s( Q9 {( O, h- v, N. G7 d
- target prot opt source destination ! Q! R$ g6 S' C2 x+ p
- REJECT tcp -- 192.168.10.5 anywhere tcp dpt:http reject-with icmp-port-unreachable! ~1 p; Y& k1 h s" M* h2 S7 Y
- REJECT udp -- anywhere anywhere udp dpt:italk reject-with icmp-port-unreachable0 c& S/ ?' P! v
- REJECT tcp -- anywhere anywhere tcp dpt:italk reject-with icmp-port-unreachable/ \2 b( I! }: X7 M1 V' [
- ACCEPT tcp -- 192.168.10.0/24 anywhere tcp dpt:ssh
' J+ v( D- X5 c# Y, } - REJECT tcp -- anywhere anywhere tcp dpt:ssh reject-with icmp-port-unreachable Z1 J9 F$ i$ N
- ………………省略部分输出信息………………
9.向INPUT规则链中添加拒绝所有主机访问本机1000~1024端口的策略规则。
# d9 C9 Q ^" C 前面在添加防火墙策略时,使用的是-I参数,它默认会把规则添加到最上面的位置,因此优先级是最高的。如果工作中需要添加一条最后“兜底”的规则,那就用-A参数吧。这两个参数的效果差别还是很大的:- I& S. T. Z) N, w, D
- [root@linuxprobe ~]# iptables -A INPUT -p tcp --dport 1000:1024 -j REJECT
8 q# K1 {3 x. c+ c - [root@linuxprobe ~]# iptables -A INPUT -p udp --dport 1000:1024 -j REJECT( I$ |' ?: ^, Y' E# g
- [root@linuxprobe ~]# iptables -L4 S* q+ o# M1 s6 X' w
- Chain INPUT (policy ACCEPT)( U; } \$ H* q( j8 f2 z% F
- target prot opt source destination
% l' ~" b/ b* u! H - REJECT tcp -- 192.168.10.5 anywhere tcp dpt:http reject-with icmp-port-unreachable
N6 {& U5 M' O' _3 `& w/ ~0 p! R& [ - REJECT udp -- anywhere anywhere udp dpt:italk reject-with icmp-port-unreachable- x- d8 @2 z9 N0 X9 \0 t/ n9 Q
- REJECT tcp -- anywhere anywhere tcp dpt:italk reject-with icmp-port-unreachable
- |$ S$ N# p x4 A - ACCEPT tcp -- 192.168.10.0/24 anywhere tcp dpt:ssh: H+ \ C' X: | x6 s7 S
- REJECT tcp -- anywhere anywhere tcp dpt:ssh reject-with icmp-port-unreachable
$ T8 R. ?( ?7 W" ~( e: p - REJECT tcp -- anywhere anywhere tcp dpts:cadlock2:1024 reject-with icmp-port-unreachable
! U3 l) C; u- D t3 b* _ - REJECT udp -- anywhere anywhere udp dpts:cadlock2:1024 reject-with icmp-port-unreachable" M/ D7 K7 |; ]0 {, ]
- ………………省略部分输出信息………………
1 \ P% }' N( \ o& k0 e 有关iptables命令的知识讲解到此就结束了,大家是不是意犹未尽?考虑到Linux防火墙的发展趋势,大家只要能把上面的实例吸收消化,就可以完全搞定日常的iptables配置工作了。但是请特别注意,使用iptables命令配置的防火墙规则默认会在系统下一次重启时失效,如果想让配置的防火墙策略永久生效,还要执行保存命令:( W5 {* I/ C* J& N+ X5 U) q+ V
- [root@linuxprobe ~]# iptables-save
% T) }* a! I2 `+ {* l0 j) k+ g7 Z - # Generated by xtables-save v1.8.2 on Wed Jan 20 16:56:27 2021
- b' s, _# D; m! l! r$ s+ [# e - ………………省略部分输出信息………………
对了,如果公司服务器是5/6/7版本的话,对应的保存命令应该是:
7 h0 a6 e, a7 s- [root@linuxprobe ~]# service iptables save
t& M+ M9 O3 |/ L) ~. H - iptables: Saving firewall rules to /etc/sysconfig/iptables: [ OK ]
8.3 Firewalld$ V: E6 s0 {6 h- Q/ J
3 {" s1 B" V2 }/ `# b* s o
RHEL 8系统中集成了多款防火墙管理工具,其中firewalld(Dynamic Firewall Manager of Linux systems,Linux系统的动态防火墙管理器)服务是默认的防火墙配置管理工具,它拥有基于CLI(命令行界面)和基于GUI(图形用户界面)的两种管理方式。# [5 s5 q" _# w4 ^) H
相较于传统的防火墙管理配置工具,firewalld支持动态更新技术并加入了区域(zone)的概念。简单来说,区域就是firewalld预先准备了几套防火墙策略集合(策略模板),用户可以根据生产场景的不同而选择合适的策略集合,从而实现防火墙策略之间的快速切换。例如,我们有一台笔记本电脑,每天都要在办公室、咖啡厅和家里使用。按常理来讲,这三者的安全性按照由高到低的顺序来排列,应该是家庭、公司办公室、咖啡厅。当前,我们希望为这台笔记本电脑制定如下防火墙策略规则:在家中允许访问所有服务;在办公室内仅允许访问文件共享服务;在咖啡厅仅允许上网浏览。在以往,我们需要频繁地手动设置防火墙策略规则,而现在只需要预设好区域集合,然后轻点鼠标就可以自动切换了,从而极大地提升了防火墙策略的应用效率。firewalld中常见的区域名称(默认为public)以及相应的策略规则如表8-2所示。
4 L5 X; x1 m0 g1 i2 g, Y" c表8-2 firewalld中常用的区域名称及策略规则7 E4 ]2 U' o% O8 F6 E
| 区域 | 默认规则策略 | | trusted | 允许所有的数据包 | | home | 拒绝流入的流量,除非与流出的流量相关;而如果流量与ssh、mdns、ipp-client、amba-client与dhcpv6-client服务相关,则允许流量 | | internal | 等同于home区域 | | work | 拒绝流入的流量,除非与流出的流量相关;而如果流量与ssh、ipp-client与dhcpv6-client服务相关,则允许流量 | | public | 拒绝流入的流量,除非与流出的流量相关;而如果流量与ssh、dhcpv6-client服务相关,则允许流量 | | external | 拒绝流入的流量,除非与流出的流量相关;而如果流量与ssh服务相关,则允许流量 | | dmz | 拒绝流入的流量,除非与流出的流量相关;而如果流量与ssh服务相关,则允许流量 | | block | 拒绝流入的流量,除非与流出的流量相关 | | drop | 拒绝流入的流量,除非与流出的流量相关 |
5 g \. q. v( E- w
8.3.1 终端管理工具
9 s' u6 ?, j& x: ~% c( k. e7 V* N& p) a. v
第2章在讲解Linux命令时曾经提到,命令行终端是一种极富效率的工作方式,firewall-cmd是firewalld防火墙配置管理工具的CLI(命令行界面)版本。它的参数一般都是以“长格式”来提供的。大家不要一听到长格式就头大,因为RHEL 8系统支持部分命令的参数补齐,其中就包含这条命令(很酷吧)。也就是说,现在除了能用Tab键自动补齐命令或文件名等内容之外,还可以用Tab键来补齐表8-3中所示的长格式参数。这太棒了!。
$ v- w( Q- q6 @$ ^0 ~. a表8-3 firewall-cmd命令中使用的参数以及作用, w( p- o2 \) ]; X
| 参数 | 作用 | | --get-default-zone | 查询默认的区域名称 | | --set-default-zone=<区域名称> | 设置默认的区域,使其永久生效 | | --get-zones | 显示可用的区域 | | --get-services | 显示预先定义的服务 | | --get-active-zones | 显示当前正在使用的区域与网卡名称 | | --add-source= | 将源自此IP或子网的流量导向指定的区域 | | --remove-source= | 不再将源自此IP或子网的流量导向某个指定区域 | | --add-interface=<网卡名称> | 将源自该网卡的所有流量都导向某个指定区域 | | --change-interface=<网卡名称> | 将某个网卡与区域进行关联 | | --list-all | 显示当前区域的网卡配置参数、资源、端口以及服务等信息 | | --list-all-zones | 显示所有区域的网卡配置参数、资源、端口以及服务等信息 | | --add-service=<服务名> | 设置默认区域允许该服务的流量 | | --add-port=<端口号/协议> | 设置默认区域允许该端口的流量 | | --remove-service=<服务名> | 设置默认区域不再允许该服务的流量 | | --remove-port=<端口号/协议> | 设置默认区域不再允许该端口的流量 | | --reload | 让“永久生效”的配置规则立即生效,并覆盖当前的配置规则 | | --panic-on | 开启应急状况模式 | | --panic-off | 关闭应急状况模式 |
, b5 ^" J7 g' M) ~ 与Linux系统中其他的防火墙策略配置工具一样,使用firewalld配置的防火墙策略默认为运行时(Runtime)模式,又称为当前生效模式,而且会随着系统的重启而失效。如果想让配置策略一直存在,就需要使用永久(Permanent)模式了,方法就是在用firewall-cmd命令正常设置防火墙策略时添加--permanent参数,这样配置的防火墙策略就可以永久生效了。但是,永久生效模式有一个“不近人情”的特点,就是使用它设置的策略只有在系统重启之后才能自动生效。如果想让配置的策略立即生效,需要手动执行firewall-cmd --reload命令。# K& J0 z& k* r
Tips
) c- b8 H# b: i4 F; l) p! QRuntime:当前立即生效,重启后失效。
! o- T) I e. ?7 s: A# K7 sPermanent:当前不生效,重启后生效。
% H9 W4 o4 z4 D2 y接下来的实验都很简单,但是提醒大家一定要仔细查看使用的是Runtime模式还是Permanent模式。如果不关注这个细节,就算正确配置了防火墙策略,也可能无法达到预期的效果。$ ^$ j2 S7 ]2 K* v8 ^8 l# n
1.查看firewalld服务当前所使用的区域。" H3 ~0 m. J& }# C; n, s d
这是一步非常重要的操作。在配置防火墙策略前,必须查看当前生效的是哪个区域,否则配置的防火墙策略将不会立即生效。( ^- P, @# s `9 K) ?
- [root@linuxprobe ~]# firewall-cmd --get-default-zone8 F. J- O" J; N) |$ t
- public
2.查询指定网卡在firewalld服务中绑定的区域。9 K1 G \% f& ?4 h
在生产环境中,服务器大多不止有一块网卡。一般来说,充当网关的服务器有两块网卡,一块对公网,另外一块对内网,那么这两块网卡在审查流量时所用的策略肯定也是不一致的。因此,可以根据网卡针对的流量来源,为网卡绑定不同的区域,实现对防火墙策略的灵活管控。
0 U0 U# ]3 z3 G- [root@linuxprobe ~]# firewall-cmd --get-zone-of-interface=ens160- O, H* [$ m, p: H8 R+ [9 N
- public
- [root@linuxprobe ~]# firewall-cmd --permanent --zone=external --change-interface=ens160
) I$ H b) u @ M1 w/ w3 g3 x3 l - The interface is under control of NetworkManager, setting zone to 'external'.
8 K r# ]; m4 m2 l5 N0 I7 m: @ - success+ g5 S5 |' s) n* q* J
- [root@linuxprobe ~]# firewall-cmd --permanent --get-zone-of-interface=ens160
s5 l6 K% N7 A# v6 C - external
4.把firewalld服务的默认区域设置为public。: X$ E4 y) S* x
默认区域也叫全局配置,指的是对所有网卡都生效的配置,优先级较低。在下面的代码中可以看到,当前默认区域为public,而ens160网卡的区域为external。此时便是以网卡的区域名称为准。
$ ^/ G' \& C& a! \. E! X通俗来说,默认区域就是一种通用的政策。例如,食堂为所有人准备了一次性餐具,而环保主义者则会自己携带碗筷。如果您自带了碗筷,就可以用自己的;反之就用食堂统一提供的。/ K! T8 l: Z. _1 ~, k) i. S* {- ?
- [root@linuxprobe ~]# firewall-cmd --set-default-zone=public7 w% g: Y) c' T) i' e
- Warning: ZONE_ALREADY_SET: public4 @; C y+ K" K1 {1 B5 G! Z1 G
- success
& u/ k& W' V$ A z$ b7 J. A: _2 m$ f7 j - [root@linuxprobe ~]# firewall-cmd --get-default-zone
- y. Q0 B: D$ P! H6 ^ - public
2 D2 U" Z4 ~* C. I - [root@linuxprobe ~]# firewall-cmd --get-zone-of-interface=ens160. X* E7 P( D2 [
- externa
5.启动和关闭firewalld防火墙服务的应急状况模式。
" Y0 J8 n F" f- Y$ e& s 如果想在1s的时间内阻断一切网络连接,有什么好办法呢?大家下意识地会说:“拔掉网线!”这是一个物理级别的高招。但是,如果人在北京,服务器在异地呢?panic紧急模式在这个时候就派上用场了。使用--panic-on参数会立即切断一切网络连接,而使用--panic-off则会恢复网络连接。切记,紧急模式会切断一切网络连接,因此在远程管理服务器时,在按下回车键前一定要三思。! _3 o- M2 z* N6 C- U+ n0 D9 i3 Q
- [root@linuxprobe ~]# firewall-cmd --panic-on! k$ H# q) x6 l7 Y" G4 i- X& b# M
- success
$ g" n0 y# a# @ - [root@linuxprobe ~]# firewall-cmd --panic-off
/ t2 ]( I% s7 J/ x - success
+ X2 w& ~& Y8 Z5 W6.查询SSH和HTTPS协议的流量是否允许放行。
! l3 s$ G2 Q* w/ ~( K 在工作中可以不使用--zone参数指定区域名称,firewall-cmd命令会自动依据默认区域进行查询,从而减少用户输入量。但是,如果默认区域与网卡所绑定的不一致时,就会发生冲突,因此规范写法的zone参数是一定要加的。/ V. o( m' R Z) s
- [root@linuxprobe ~]# firewall-cmd --zone=public --query-service=ssh
' I! Y7 S6 q3 v. G k) C+ L - yes% q2 G, ]/ k. d, _- R0 ?$ L; I
- [root@linuxprobe ~]# firewall-cmd --zone=public --query-service=https* v# x* J% _- J
- no
! @6 v1 a o1 O* U+ F1 x7.把HTTPS协议的流量设置为永久允许放行,并立即生效。
U4 x) k. z* ~5 V) D% M 默认情况下进行的修改都属于Runtime模式,即当前生效而重启后失效,因此在工作和考试中尽量避免使用。而在使用--permanent参数时,则是当前不会立即看到效果,而在重启或重新加载后方可生效。于是,在添加了允许放行HTTPS流量的策略后,查询当前模式策略,发现依然是不允许放行HTTPS协议的流量:
$ O% |5 ^1 H& s% p6 J- [root@linuxprobe ~]# firewall-cmd --permanent --zone=public --add-service=https( n* s, h" U* D1 [. N/ q
- success
+ x5 o& u; m/ c: O( z; _7 [ - [root@linuxprobe ~]# firewall-cmd --zone=public --query-service=https
* Z9 D# H( }; ^2 B* s a- x3 X - no
! ^% Z9 R& H/ x0 i不想重启服务器的话,就用--reload参数吧:! M8 L' R' |1 [ b0 t! ?& ~
- [root@linuxprobe ~]# firewall-cmd --reload1 x' { } ~% C
- success; P9 ~6 ]: N# h+ X+ q; Z
- [root@linuxprobe ~]# firewall-cmd --zone=public --query-service=https% k- z. U: p( j( x0 @6 Z& e
- yes
8.把HTTP协议的流量设置为永久拒绝,并立即生效。1 i2 a& E) g% I+ P4 H3 w
由于在默认情况下HTTP协议的流量就没有被允许,所以会有“Warning: NOT_ENABLED: http”这样的提示信息,因此对实际操作没有影响。! E# E" ?+ Q V
- [root@linuxprobe ~]# firewall-cmd --permanent --zone=public --remove-service=http
* L* f X5 j; g) u) E' @( d - Warning: NOT_ENABLED: http
9 ]6 y3 j1 Q# l. P - success
! @: @$ c3 c2 r: R4 T - [root@linuxprobe ~]# firewall-cmd --reload
, R/ d# Z+ [6 p: I* h - success
- [root@linuxprobe ~]# firewall-cmd --zone=public --add-port=8080-8081/tcp
, h3 G* J5 h. {- F/ |! @ - success
8 E# G# k1 G% [4 O# }# a - [root@linuxprobe ~]# firewall-cmd --zone=public --list-ports. X# ~' i* X0 [6 V& Q- v
- 8080-8081/tcp
10.把原本访问本机888端口的流量转发到22端口,要且求当前和长期均有效。1 f6 \2 d. u7 G) ?$ ~$ |1 ?; O# @
第9章介绍的SSH远程控制协议是基于TCP/22端口传输控制指令的,如果想让用户通过其他端口号也能访问ssh服务,就可以试试端口转发技术了。通过这项技术,新的端口号在收到用户请求后会自动转发到原本服务的端口上,使得用户能够通过新的端口访问到原本的服务。
~: |: r# u- F3 W 来举个例子帮助大家理解。假设小强是电子厂的工人,他喜欢上了三号流水线上的工人小花,但不好意思表白,于是写了一封情书并交给门卫张大爷,希望由张大爷转交给小花。这样一来,情书(信息)的传输由从小强到小花,变成了小强到张大爷再到小花,情书(信息)依然能顺利送达。( `. P3 T: m0 ^0 x: f9 n
使用firewall-cmd命令实现端口转发的格式有点长,这里为大家总结好了:
$ [9 j+ K' F+ B+ `7 Z, k4 Gfirewall-cmd --permanent --zone=<区域> --add-forward-port=port=<源端口号>:proto=<协议>:toport=<目标端口号>:toaddr=<目标IP地址>0 o' k7 b. R! K
上述命令中的目标IP地址一般是服务器本机的IP地址:
" o6 d; `. Y; `! w- [root@linuxprobe ~]# firewall-cmd --permanent --zone=public --add-forward-port=port=888:proto=tcp:toport=22:toaddr=192.168.10.10
% k) {; y. S& l1 E1 U4 b9 f1 M5 u, w& K - success
. l* P1 B! \4 C - [root@linuxprobe ~]# firewall-cmd --reload
: V" u' K: l6 s% L1 F - success
! t: O0 g W' ` A5 K% C0 ~在客户端使用ssh命令尝试访问192.168.10.10主机的888端口,访问成功:
% [ _) A9 z1 V+ x- Y8 o- [root@client A ~]# ssh -p 888 192.168.10.10
3 F: H/ c( f F8 i; ~ - The authenticity of host '[192.168.10.10]:888 ([192.168.10.10]:888)' can't be established.5 a) v# c# R1 ^' [4 w# L5 k
- ECDSA key fingerprint is b8:25:88:89:5c:05:b6:dd:ef:76:63:ff:1a:54:02:1a./ {) p& z5 \) b. _6 _) P. }
- Are you sure you want to continue connecting (yes/no)? yes
% F) x8 m* Y5 n - Warning: Permanently added '[192.168.10.10]:888' (ECDSA) to the list of known hosts.
2 `7 u) V3 Z4 Z) u" D - root@192.168.10.10's password:此处输入远程root管理员的密码
3 }5 {# y0 \0 r t - Last login: Sun Jul 19 21:43:48 2021 from 192.168.10.10
11.富规则的设置。; _1 O- i: c9 s. W ^+ \( ^
富规则也叫复规则,表示更细致、更详细的防火墙策略配置,它可以针对系统服务、端口号、源地址和目标地址等诸多信息进行更有针对性的策略配置。它的优先级在所有的防火墙策略中也是最高的。比如,我们可以在firewalld服务中配置一条富规则,使其拒绝192.168.10.0/24网段的所有用户访问本机的ssh服务(22端口):
5 U, y% |+ i V1 Y- [root@linuxprobe ~]# firewall-cmd --permanent --zone=public --add-rich-rule="rule family="ipv4" source address="192.168.10.0/24" service name="ssh" reject"
) u& L# L3 F, I+ g+ C2 g - success8 s0 p* W- n w! F8 G
- [root@linuxprobe ~]# firewall-cmd --reload7 e. J- U9 d, @( `4 U
- success
在客户端使用ssh命令尝试访问192.168.10.10主机的ssh服务(22端口): B3 R+ W1 L; [ |5 X* y
- [root@client A ~]# ssh 192.168.10.10
- l+ M+ r# V: n8 I7 O - Connecting to 192.168.10.10:22...1 b3 m* J3 @1 J s8 y! L. F) [7 s
- Could not connect to '192.168.10.10' (port 22): Connection failed.
) M8 g* Q& [4 W, L* L$ [8 C, [8.3.2 图形管理工具! L, g! J$ ?- f8 o
在各种版本的Linux系统中,几乎没有能让刘遄老师欣慰并推荐的图形化工具,但是firewall-config做到了。它是firewalld防火墙配置管理工具的GUI(图形用户界面)版本,几乎可以实现所有以命令行来执行的操作。毫不夸张地说,即使读者没有扎实的Linux命令基础,也完全可以通过它来妥善配置RHEL 8中的防火墙策略。但在默认情况下系统并没有提供firewall-config命令,我们需要自行用dnf命令进行安装,所以需要先配置软件仓库。 o, ]% I+ t! J
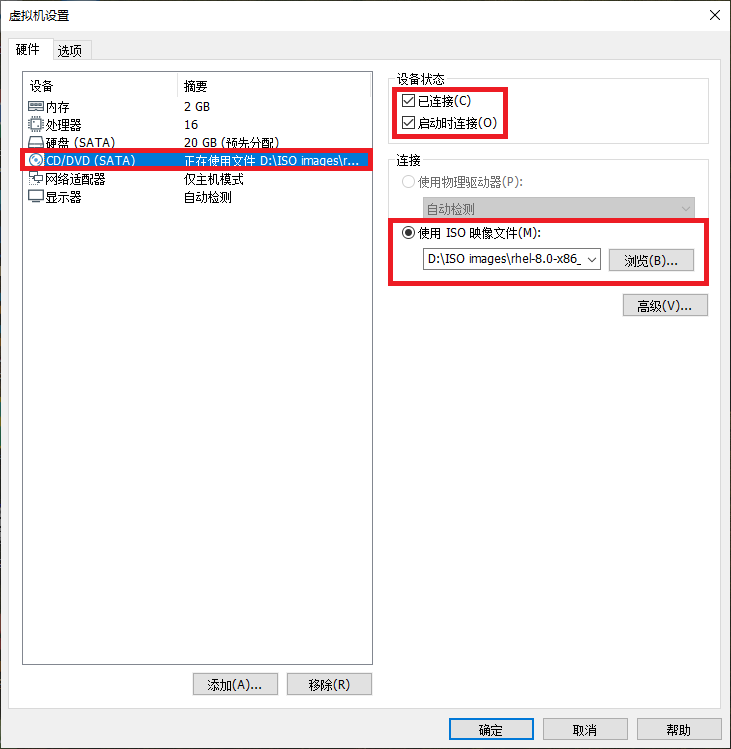
首先将虚拟机的“CD/DVD(SATA)”光盘选项设置为“使用ISO映像文件”,然后选择已经下载好的系统镜像,如图8-2所示。
9 Y% I9 D6 b9 P5 ~/ Z# j3 Y
/ `5 ^/ \+ s) j k$ k3 ^8-2 将虚拟机的光盘设备指向ISO镜像
) c1 H" k* x8 f2 {
- [root@linuxprobe ~]# mkdir -p /media/cdrom' b2 l8 a( M9 I
- [root@linuxprobe ~]# mount /dev/cdrom /media/cdrom3 Q% m4 e6 }, h" U0 Z8 ]
- mount: /media/cdrom: WARNING: device write-protected, mounted read-only.
8 z* c% j8 x7 }9 U9 e为了能够让软件仓库一直为用户提供服务,更加严谨的做法是将系统镜像文件的挂载信息写入到/etc/fstab文件中,以保证万无一失:. Y1 W$ T; C7 F& g4 r2 C
- [root@linuxprobe ~]# vim /etc/fstab
, V ]$ y. K9 I. b/ L; v - #
! a6 B2 y1 F( f' M - # /etc/fstab0 h) I7 |9 [; l2 Q. \3 R
- # Created by anaconda on Tue Jul 21 05:03:40 2021
2 P& y$ m( F2 R8 Y% O- Z - #
' D6 v& a b8 M- E) f$ C! e! ]3 F& S) } - # Accessible filesystems, by reference, are maintained under '/dev/disk/'.( d0 g$ C- s) N2 o! w/ M& x0 v( H
- # See man pages fstab(5), findfs(8), mount(8) and/or blkid(8) for more info.
$ Q: s3 r3 }8 ?9 X6 b- {' s9 H - #
/ G% W4 E# H( G7 n' T - # After editing this file, run 'systemctl daemon-reload' to update systemd
% e8 [! q, e. p/ L - # units generated from this file.+ j* |9 ~& R) c8 U ?0 | _" X5 a* T
- ## Y* L( Z* x0 x6 [1 A. Y) l
- /dev/mapper/rhel-root / xfs defaults 0 0! R' w, z) K, [* e7 k a |( }
- UUID=2db66eb4-d9c1-4522-8fab-ac074cd3ea0b /boot xfs defaults 0 0
; Q; X$ d1 }8 x0 `* P: Q% P: D9 ? - /dev/mapper/rhel-swap swap swap defaults 0 0* ?% y, J1 s2 u/ _) W3 J
- /dev/cdrom /media/cdrom iso9660 defaults 0 0
/ l1 o( G3 ^7 {9 F7 P6 ~# T# g 最后,使用Vim文本编辑器创建软件仓库的配置文件。与之前版本的系统不同,RHEL 8需要配置两个软件仓库(即[BaseOS]与[AppStream]),且缺一不可。下述命令中用到的具体参数的含义,可参见4.1.4节。! `' q5 q! Y4 e3 L
- [root@linuxprobe ~]# vim /etc/yum.repos.d/rhel8.repo7 b$ y' ~6 }9 |# u8 y9 m. R
- [BaseOS]8 Q1 q2 Y8 a( f
- name=BaseOS
- ~1 @2 t U2 S9 v, a- W2 k8 n - baseurl=file:///media/cdrom/BaseOS* r! p K3 G/ Z+ q1 |
- enabled=1
7 l1 E$ O2 q0 w, ^ - gpgcheck=0
3 k4 B+ c( }1 f, @1 H3 [ - [AppStream]2 z& P i7 }2 m
- name=AppStream5 T Q m q! t; [
- baseurl=file:///media/cdrom/AppStream
: M% w6 J4 X! Q- o, H - enabled=1
0 Y! N3 l) \3 W& e$ p% O - gpgcheck=0
+ g4 j! N+ C. s" A N4 W- [root@linuxprobe ~]# dnf install firewall-config
* W' z8 m @& }: |/ m: E4 ] - Updating Subscription Management repositories.
$ X# u" @1 ~. f% v - Unable to read consumer identity
" P0 [/ L- R/ t - This system is not registered to Red Hat Subscription Management. You can use subscription-manager to register.! u, d" z$ ?7 V% X) l* e
- AppStream 3.1 MB/s | 3.2 kB 00:00
7 P* Q3 J( @9 Z B - BaseOS 2.7 MB/s | 2.7 kB 00:00 4 P" |+ g6 s/ _5 I; \1 L( w7 V: D! I
- Dependencies resolved.! p, V C1 Y) E0 h4 f/ x5 u( {
- ================================================================================3 ~- ]9 Y7 y* K8 M- Y: m
- Package Arch Version Repository Size0 @: b1 i( j" f; g: j" T
- ================================================================================
( r( V' a' X# y1 _- t* J n2 n - Installing:7 b! ?* A2 n1 @$ F7 y
- firewall-config noarch 0.6.3-7.el8 AppStream 157 k9 b' J* J5 O1 H: d3 w( r- X5 Z
9 v+ o I! q- L- Transaction Summary3 I' c3 w$ D8 T9 m8 G- _. V3 G
- ================================================================================
) E+ R1 v8 m2 f( X0 I - Install 1 Package: y5 {8 }+ |3 P, g
- 0 \5 s7 u' ?$ U# s0 \% d, E
- Total size: 157 k. c; C& ?; H1 q8 C& N5 W7 e
- Installed size: 1.1 M% ^& D/ v8 l+ w9 E
- Is this ok [y/N]: y% e" e9 R9 f7 }" V' X9 B
- Downloading Packages:
7 d+ H, D: z% d- F6 T& R - Running transaction check( O2 p9 S i4 K4 ?" L
- Transaction check succeeded.
9 S5 Z! u" ?' }. W5 [) c - Running transaction test9 X/ h j7 n# O6 r' Q3 Z, u: H
- Transaction test succeeded.
' [$ y9 O/ ^1 v- D - Running transaction
, B/ Y# l) o% j/ H" j - Preparing : 1/1 " `( L. X [$ c% q
- Installing : firewall-config-0.6.3-7.el8.noarch 1/1
+ D" S! P$ X8 z d5 h% K5 u - Running scriptlet: firewall-config-0.6.3-7.el8.noarch 1/1
) f8 o' l2 z2 D7 t - Verifying : firewall-config-0.6.3-7.el8.noarch 1/1
: [2 `9 o( L" f$ Z3 b - Installed products updated.
3 T* o, b+ I9 T( @) | - ) l# Y, k5 k, o7 E" d7 }! U A
- Installed:% q8 D, G7 P' a6 o
- firewall-config-0.6.3-7.el8.noarch / G4 y8 I8 A5 [" N) n2 i
2 i! U5 Z) R% Q7 [" n% e) l5 L- Complete!
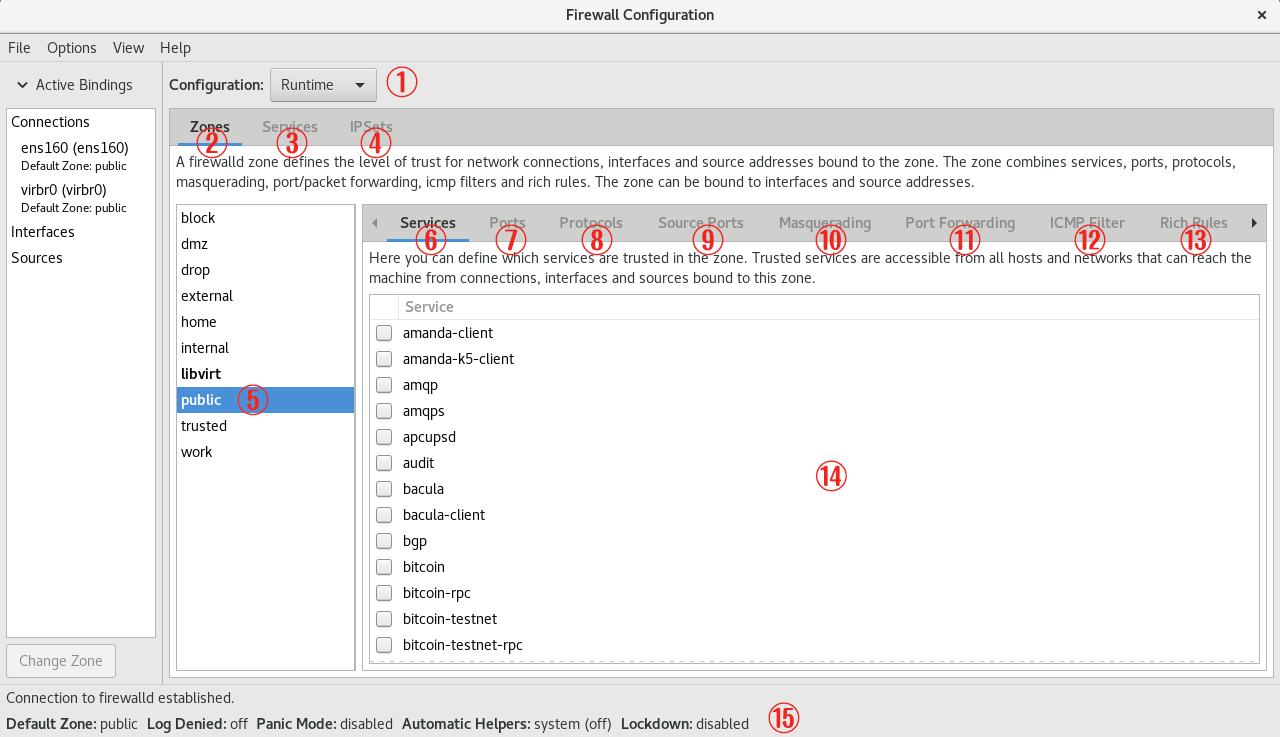
$ V8 z( Y1 }9 \1 |1:选择运行时(Runtime)或永久(Permanent)模式的配置。3 T6 F- U: {' j
2:可选的策略集合区域列表。
! K* a. ?. @, Z& \- ^" ~3:常用的系统服务列表。: ^# F: F+ X8 @9 x2 s
4:主机地址的黑白名单。- Q& ]2 d" x; [2 V$ r
5:当前正在使用的区域。# d0 U7 w1 g4 A" J o+ V9 Z9 f' z6 O
6:管理当前被选中区域中的服务。
3 I9 f5 b; w0 b e7:管理当前被选中区域中的端口。
0 w; n( k9 C4 z8:设置允许被访问的协议。- x) r _$ x/ ?$ h& G
9:设置允许被访问的端口。& Z$ ]- H# l- R1 u
10:开启或关闭SNAT(源网络地址转换)技术。
+ u8 C0 d" e& _ y% v/ n- p) P11:设置端口转发策略。; [7 n% J9 B0 D4 ?4 v6 l4 j1 @8 k
12:控制请求icmp服务的流量。" [1 l! W2 X/ e/ P# v6 j
13:管理防火墙的富规则。9 I+ f+ }" v5 t' D
14:被选中区域的服务,若勾选了相应服务前面的复选框,则表示允许与之相关的流量。
6 u$ [. ^* H5 I3 H) `15:firewall-config工具的运行状态。( c4 d+ s- e4 m' i; ]
, ~/ j5 e) o4 J
图8-3 firewall-config的图形界面 除了图8-3中列出的功能,还有用于将网卡与区域绑定的Interfaces选项,以及用于将IP地址与区域绑定的Sources选项。另外再啰唆一句。在使用firewall-config工具配置完防火墙策略之后,无须进行二次确认,因为只要有修改内容,它就自动进行保存。7 O+ k$ s/ Y6 p3 s$ F3 t9 ?
下面进行动手实践环节。
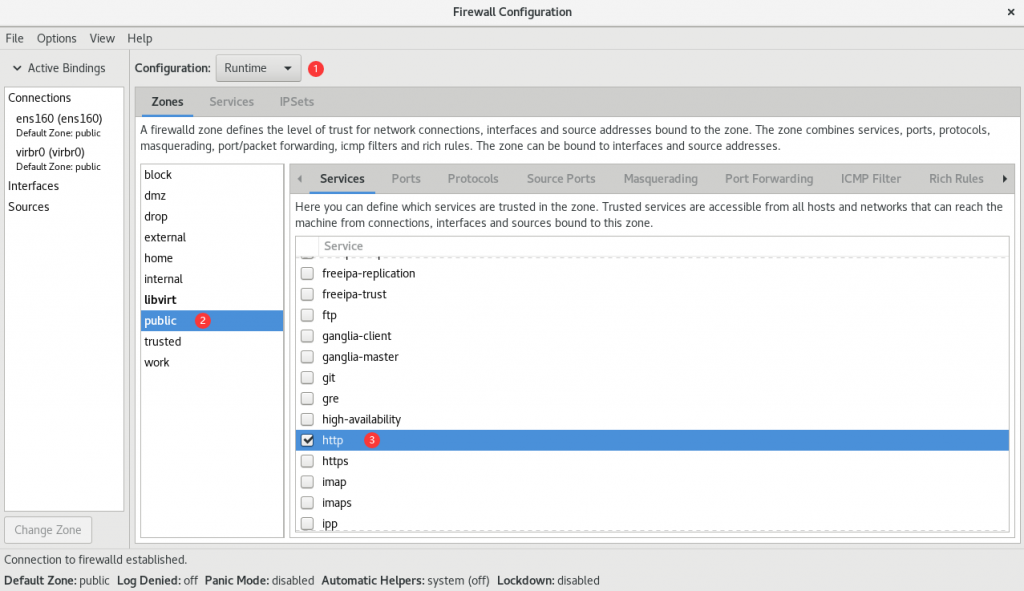
' J4 X4 C7 j! Y3 ~! \" \先将当前区域中请求http服务的流量设置为允许放行,但仅限当前生效。具体配置如图8-4所示。% e+ z7 P/ h+ K. ^0 Q1 t
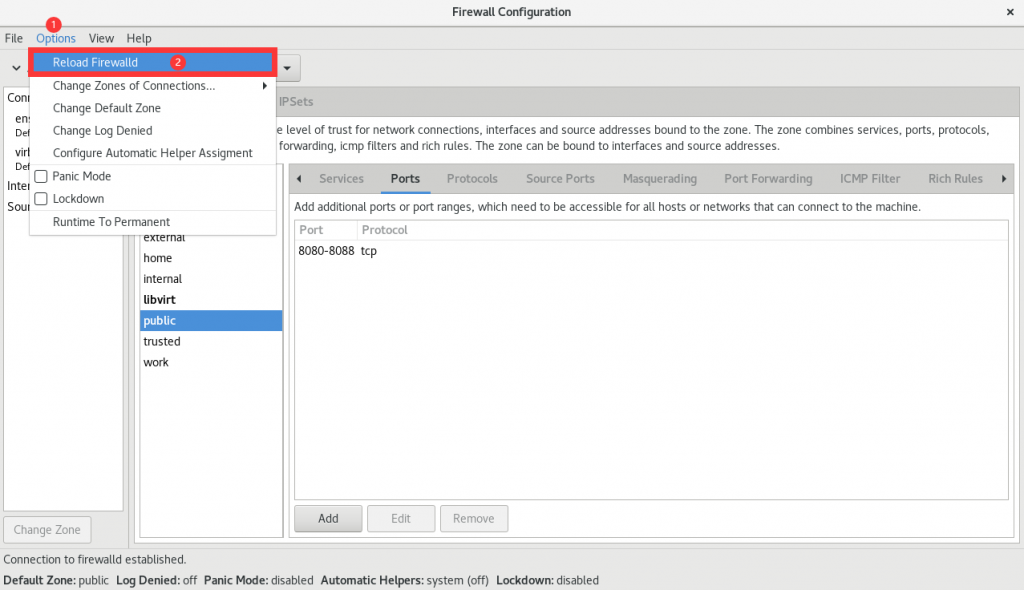
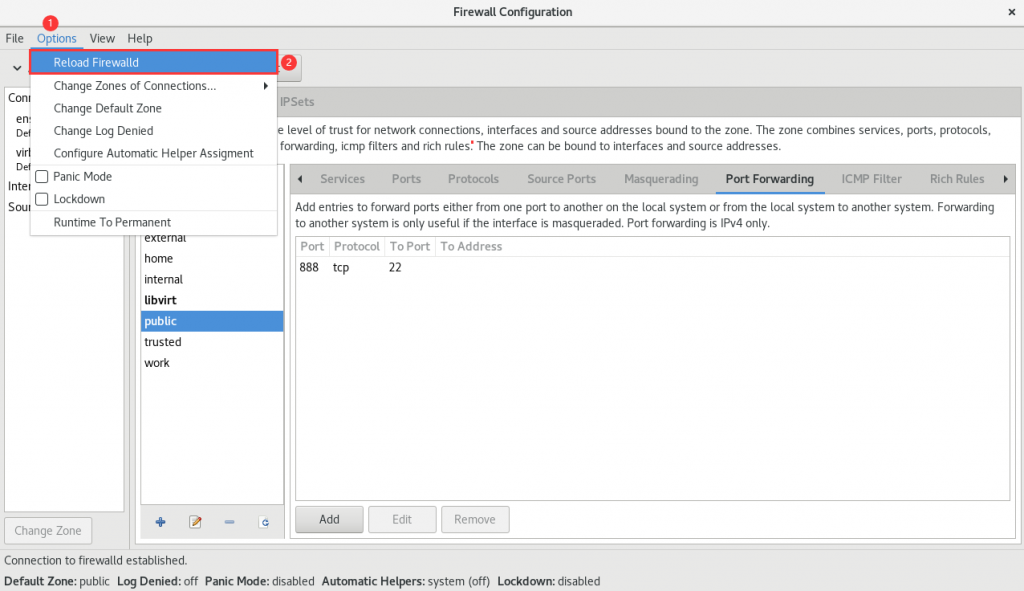
图8-4 允许放行请求http服务的流量 尝试添加一条防火墙策略规则,使其放行访问8080~8088端口(TCP协议)的流量,并将其设置为永久生效,以达到系统重启后防火墙策略依然生效的目的。在按照图8-5所示的界面配置完毕之后,还需要在Options菜单中单击Reload Firewalld命令,让配置的防火墙策略立即生效(见图8-6)。这与在命令行中使用--reload参数的效果一样。% n) M8 r; L' {! `& `
前面在讲解firewall-config工具的功能时,曾经提到了SNAT(Source Network Address Translation,源网络地址转换)技术。SNAT是一种为了解决IP地址匮乏而设计的技术,它可以使得多个内网中的用户通过同一个外网IP接入Internet。该技术的应用非常广泛,甚至可以说我们每天都在使用,只不过没有察觉到罢了。比如,当通过家中的网关设备(无线路由器)访问本书配套站点时,就用到了SNAT技术。2 T* o# H' I7 p" x" K( Z+ _
图8-5 放行访问8080~8088端口的流量 图8-6 让配置的防火墙策略规则立即生效 大家可以看一下在网络中不使用SNAT技术(见图8-7)和使用SNAT技术(见图8-8)时的情况。在图8-7所示的局域网中有多台PC,如果网关服务器没有应用SNAT技术,则互联网中的网站服务器在收到PC的请求数据包,并回送响应数据包时,将无法在网络中找到这个私有网络的IP地址,所以PC也就收不到响应数据包了。在图8-8所示的局域网中,由于网关服务器应用了SNAT技术,所以互联网中的网站服务器会将响应数据包发给网关服务器,再由后者转发给局域网中的PC。! q' d$ F" ~" t% l8 \
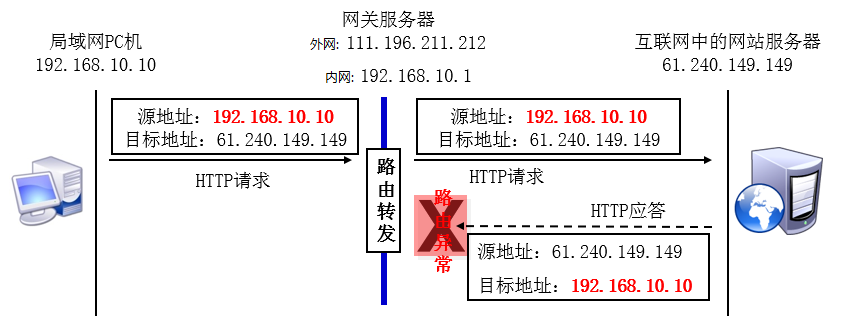 & w- H% W0 \* A T& h5 v4 n 图8-7 没有使用SNAT技术的网络 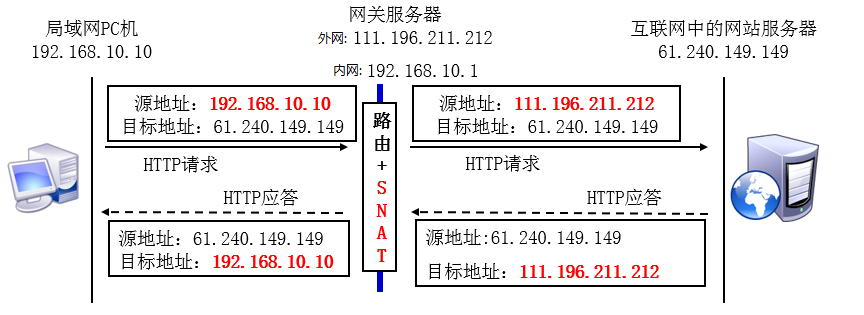 " ~& S" V: v% e3 X% k) i2 b; ? 图8-8 使用SNAT技术处理过的网络 使用iptables命令实现SNAT技术是一件很麻烦的事情,但是在firewall-config中却是小菜一碟了。用户只需按照图8-9进行配置,并选中Masquerade zone复选框,就自动开启了SNAT技术。  5 ^$ P, k4 C2 f" T f! {
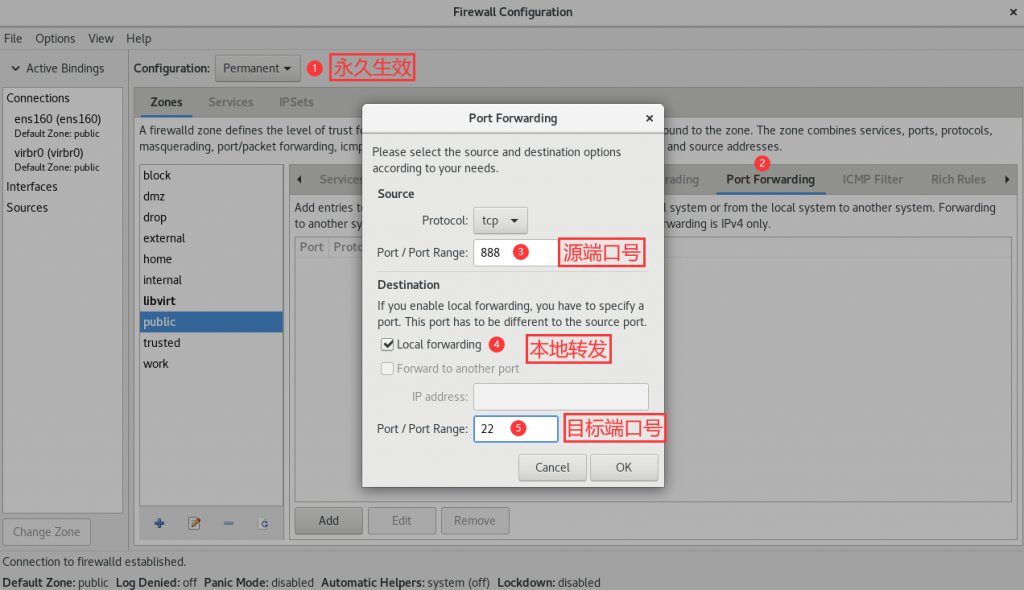
图8-9 开启防火墙的SNAT技术 为了让大家直观查看不同工具在实现相同功能时的区别,针对前面使用firewall-cmd配置的防火墙策略规则,这里使用firewall-config工具进行了重新演示:将本机888端口的流量转发到22端口,且要求当前和长期均有效,具体如图8-10和图8-11所示。
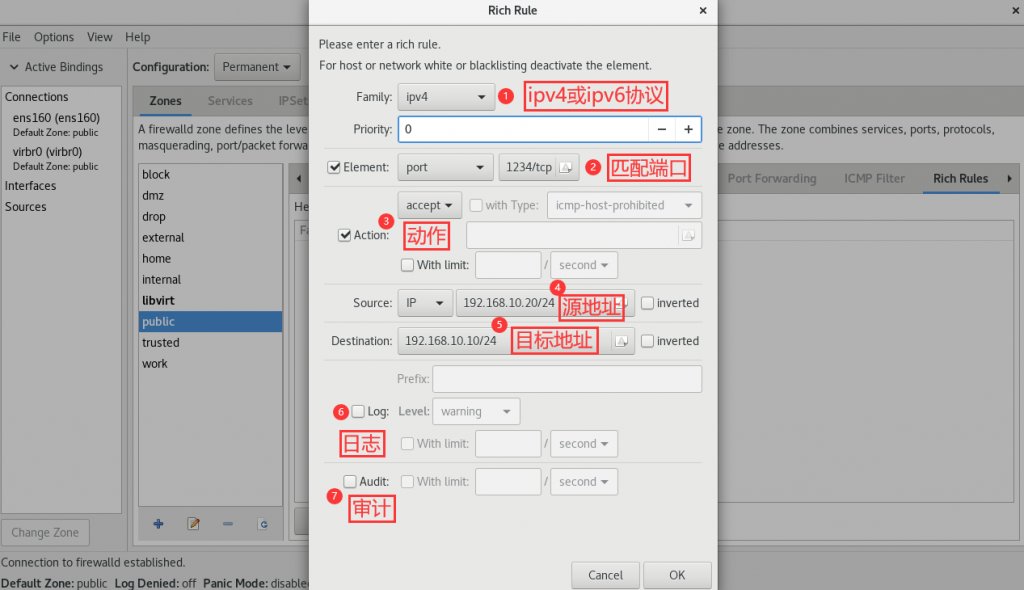
4 B1 k) V! a" T% s图8-10 配置本地的端口转发 图8-11 让防火墙效策略规则立即生效 用命令配置富规则可真辛苦,幸好我们现在有了图形用户界面的工具。让192.168.10.20主机访问本机的1234端口号,如图8-12所示。其中Element选项能够根据服务名称、端口号、协议等信息进行匹配;Source与Destination选项后的inverted复选框代表反选功能,将其选中则代表对已填写信息进行反选,即选中填写信息以外的主机地址;Log复选框在选中后,日志不仅会被记录到日志文件中,而且还可以在设置日志的级别(Level)后,再将日志记录到日志文件中,以方便后续的筛查。6 V1 d" h/ Q; w5 i6 ]6 p
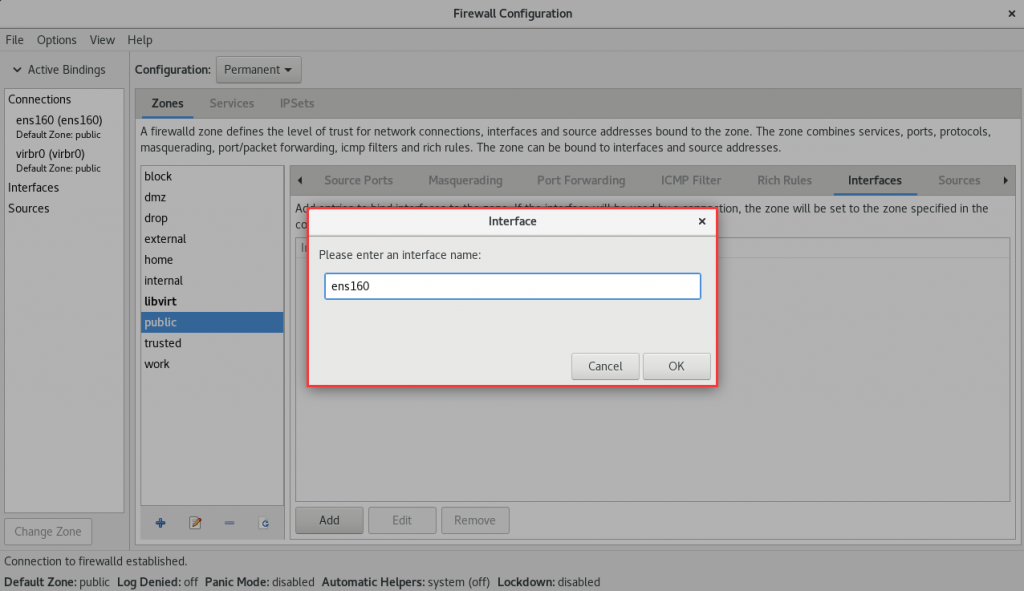
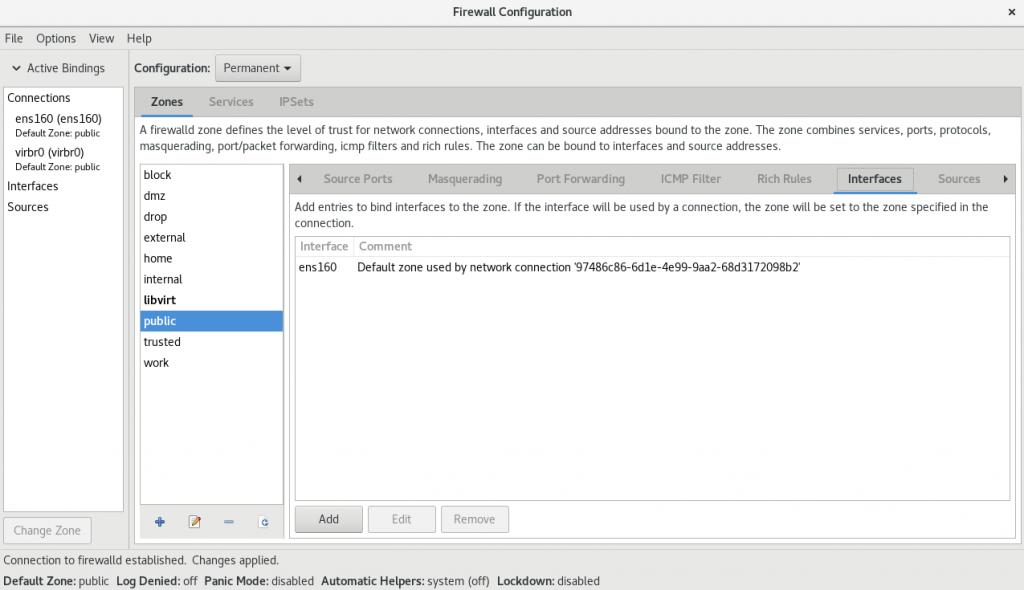
图8-12 配置防火墙富规则策略 如果生产环境中的服务器有多块网卡在同时提供服务(这种情况很常见),则对内网和对外网提供服务的网卡要选择的防火墙策略区域也是不一样的。也就是说,可以把网卡与防火墙策略区域进行绑定(见图8-13和图8-14),这样就可以使用不同的防火墙区域策略,对源自不同网卡的流量进行有针对性的监控,效果会更好。! u- e' X4 K! v1 D( w; D5 }$ P
图8-13 把网卡与防火墙策略区域进行绑定 图8-14 网卡与策略区域绑定完成 最后再提一句,firewall-config工具真的非常实用,很多原本复杂的长命令被图形化按钮替代,设置规则也简单明了,足以应对日常工作。所以再次向大家强调配置防火墙策略的原则—只要能实现所需的功能,用什么工具请随君便。7 \7 v, ?. K; v) S
8.4 服务的访问控制列表
# l5 t+ D: E6 @ o. u+ w) S' X! N TCP Wrapper是RHEL 6/7系统中默认启用的一款流量监控程序,它能够根据来访主机的地址与本机的目标服务程序做出允许或拒绝的操作。在RHEL 8版本中,它已经被firewalld正式替代。换句话说,Linux系统中其实有两个层面的防火墙,第一种是前面讲到的基于TCP/IP协议的流量过滤工具,而TCP Wrapper服务则是能允许或禁止Linux系统提供服务的防火墙,从而在更高层面保护了Linux系统的安全运行。
* s$ ]- }! N- a7 T TCP Wrapper服务的防火墙策略由两个控制列表文件所控制,用户可以编辑允许控制列表文件来放行对服务的请求流量,也可以编辑拒绝控制列表文件来阻止对服务的请求流量。控制列表文件修改后会立即生效,系统将会先检查允许控制列表文件(/etc/hosts.allow),如果匹配到相应的允许策略则放行流量;如果没有匹配,则会进一步匹配拒绝控制列表文件(/etc/hosts.deny),若找到匹配项则拒绝该流量。如果这两个文件都没有匹配到,则默认放行流量。
4 W9 g; n# q. H/ g由于RHEL 8版本已经不再支持TCP Wrapper服务程序,因此我们接下来选择在一台老版本的服务器上进行实验。TCP Wrapper服务的控制列表文件配置起来并不复杂,常用的参数如表8-4所示。
/ a$ p* K- W0 p* \- c表8-4 TCP Wrappers服务的控制列表文件中常用的参数! ?+ A/ }1 T" D) v' d8 O3 a2 a
| 客户端类型 | 示例 | 满足示例的客户端列表 | | 单一主机 | 192.168.10.10 | IP地址为192.168.10.10的主机 | | 指定网段 | 192.168.10. | IP段为192.168.10.0/24的主机 | | 指定网段 | 192.168.10.0/255.255.255.0 | IP段为192.168.10.0/24的主机 | | 指定DNS后缀 | .linuxprobe.com | 所有DNS后缀为.linuxprobe.com的主机 | | 指定主机名称 | www.linuxprobe.com | 主机名称为www.linuxprobe.com的主机 | | 指定所有客户端 | ALL | 所有主机全部包括在内 |
在配置TCP Wrapper服务时需要遵循两个原则:
- I- \+ x) s7 B# L- F编写拒绝策略规则时,填写的是服务名称,而非协议名称;( N. J D0 x; h9 X
建议先编写拒绝策略规则,再编写允许策略规则,以便直观地看到相应的效果。
; g K4 \0 y8 ^1 q5 } 下面编写拒绝策略规则文件,禁止访问本机sshd服务的所有流量(无须修改/etc/hosts.deny文件中原有的注释信息):
$ i5 _0 X( o2 l9 Z4 L5 ^1 F9 g+ Y
$ I1 {- J- Q2 C4 e n2 |0 x: }( o+ Q- [root@linuxprobe ~]# vim /etc/hosts.deny
9 }* c$ ]( q. T. e9 [ - #
% z, L. u& ]3 i* M1 T2 V3 } - # hosts.deny This file contains access rules which are used to' Z2 ]* }% V2 }1 k
- # deny connections to network services that either use+ G8 P8 \6 j3 O/ i% O& ]/ D
- # the tcp_wrappers library or that have been4 K5 ?5 Z, ]+ s1 S% _
- # started through a tcp_wrappers-enabled xinetd.
8 `0 `3 h3 d2 W; J6 f+ e - #
. C0 @$ @: S. N& M! L" d% L - # The rules in this file can also be set up in( j k. q+ }: T7 H: w. K: J/ h
- # /etc/hosts.allow with a 'deny' option instead.# X7 \8 P1 M+ `$ E6 Q! }3 r) E
- #1 f# y2 u q3 E" N" Y# d
- # See 'man 5 hosts_options' and 'man 5 hosts_access'
& R7 g9 m5 w, Q4 O! t( ^ - # for information on rule syntax.5 ~( a, K& ]% N- ]6 \4 B& H
- # See 'man tcpd' for information on tcp_wrappers
z; P9 u, X9 w- L0 S9 `; L - sshd:*
' V& a ? j0 G+ D' d, x - [root@linuxprobe ~]# ssh 192.168.10.10
( F" A6 C. X. V$ K. ^3 @ - ssh_exchange_identification: read: Connection reset by peer
+ M! E; Y0 v9 H' n3 O5 \接下来,在允许策略规则文件中添加一条规则,使其放行源自192.168.10.0/24网段,且访问本机sshd服务的所有流量。可以看到,服务器立刻就放行了访问sshd服务的流量,效果非常直观:2 O+ J" H2 S% H5 t# A, u5 c5 y
- [root@linuxprobe ~]# vim /etc/hosts.allow8 A, t9 @3 H% M/ T
- #. Q5 `- l3 G: Q9 w
- # hosts.allow This file contains access rules which are used to
8 E' L! d; e4 v, } - # allow or deny connections to network services that
2 j, B' \1 i( n1 Z - # either use the tcp_wrappers library or that have been
! A8 H; z4 S+ i1 h/ m$ u& n - # started through a tcp_wrappers-enabled xinetd.
& j9 n" c$ B: b# Z - #6 j0 }+ ~' Q$ |9 C# G% ~0 m
- # See 'man 5 hosts_options' and 'man 5 hosts_access'
: Q- ~. \* Q4 o1 h" N& j6 M( n - # for information on rule syntax.+ l3 [, `/ \! ^. `: V
- # See 'man tcpd' for information on tcp_wrappers
7 v6 {7 `3 B% l h - sshd:192.168.10.2 Y' C3 @% ~% Z7 x3 ?+ k/ K' B/ N
5 n( C5 Q$ K7 k! d1 P5 R& I" W- [root@linuxprobe ~]# ssh 192.168.10.10
; i, A+ u% ^2 i% @" A; p - The authenticity of host '192.168.10.10 (192.168.10.10)' can't be established.
: K" j4 n% S- w. S: z - ECDSA key fingerprint is 70:3b:5d:37:96:7b:2e:a5:28:0d:7e:dc:47:6a:fe:5c.
( ]/ m/ g) M/ p; [ - Are you sure you want to continue connecting (yes/no)? yes
4 Q5 p2 @! f* _ h( | - Warning: Permanently added '192.168.10.10' (ECDSA) to the list of known hosts.! n/ Z* G" M( S9 d5 i9 V6 l
- root@192.168.10.10's password: # o6 x% y3 R8 `) b( Y5 v
- Last login: Wed May 4 07:56:29 20215 F4 u! b, u, H/ I! ^
- [root@linuxprobe ~]#
& i" D$ N7 K7 ~8.5 Cockpit驾驶舱管理工具% L. {3 x0 \4 ]) l/ T0 D
b3 C+ r5 N2 t) s: Q0 h
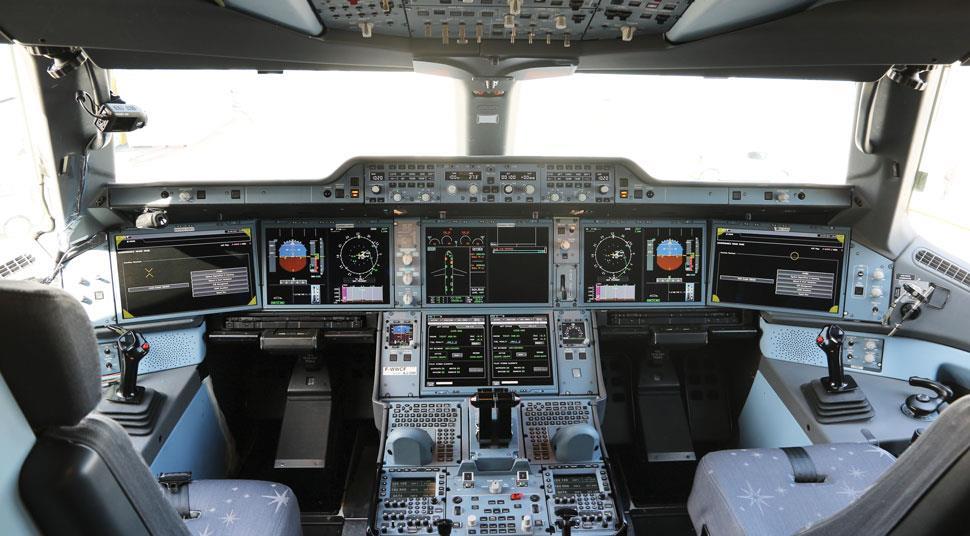
首先,Cockpit是一个英文单词,即“(飞机、船或赛车的)驾驶舱、驾驶座”(见图8-15),它用名字传达出了功能丰富的特性。其次,Cockpit是一个基于Web的图形化服务管理工具,对用户相当友好,即便是新手也可以轻松上手。而且它天然具备很好的跨平台性,因此被广泛应用于服务器、容器、虚拟机等多种管理场景。最后,红帽公司对Cockpit也十分看重,直接将它默认安装到了RHEL 8系统中,由此衍生的CentOS和Fedora也都标配有Cockpit。
0 J8 _7 x- E* R& t1 P' n. t图8-15 驾驶舱示意图 Cockpit在默认情况下就已经被安装到系统中。下面执行dnf命令对此进行确认:& |8 P1 U: W* H. s' O
- [root@linuxprobe ~]# dnf install cockpit
7 |- E3 U* {+ N6 [ - Updating Subscription Management repositories. ^% W" ]( s0 J: v/ _$ M8 `
- Unable to read consumer identity1 u* `1 k9 R# y s' t8 [3 B5 e# w
- This system is not registered to Red Hat Subscription Management. You can use subscription-manager to register.' b/ y; {. p0 E* a, u
- AppStream 3.1 MB/s | 3.2 kB 00:00
/ U% [" l; J6 H6 o3 d: J# r( n" w - BaseOS 2.7 MB/s | 2.7 kB 00:00
9 |+ j# U( L' C% M - Package cockpit-185-2.el8.x86_64 is already installed." |/ O( s7 O6 ?& W
- Dependencies resolved.( L. D; A; v: K+ [0 R# |
- Nothing to do.
% z+ F2 v2 L* _; j - Complete!
- [root@linuxprobe ~]# systemctl start cockpit1 j, Z$ y$ p! u, B2 {
- [root@linuxprobe ~]# systemctl enable cockpit.socket
1 o" k& o) o8 `9 [' s - Created symlink /etc/systemd/system/sockets.target.wants/cockpit.socket → /usr/lib/systemd/system/cockpit.socket.
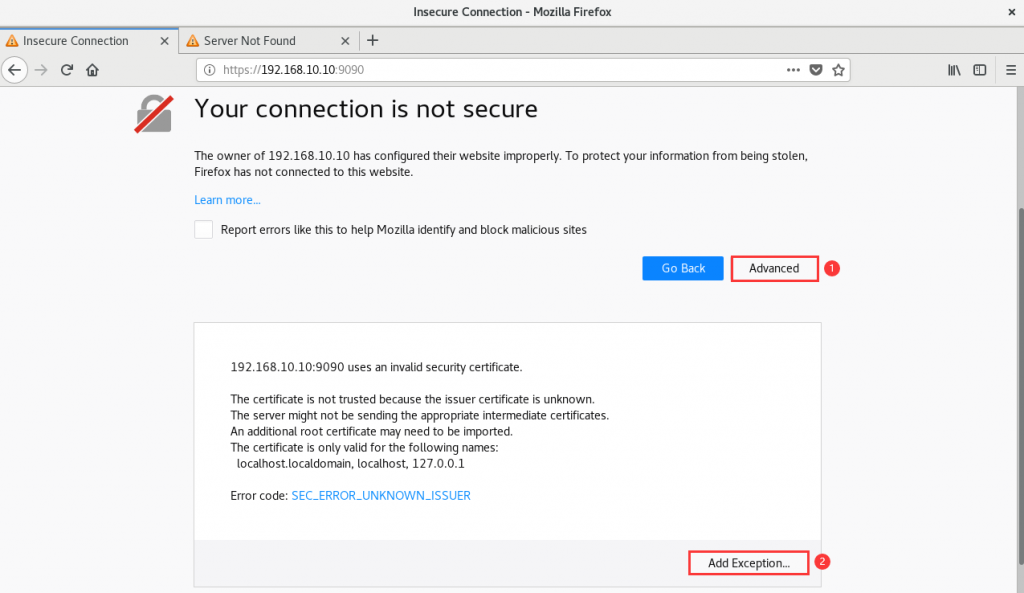
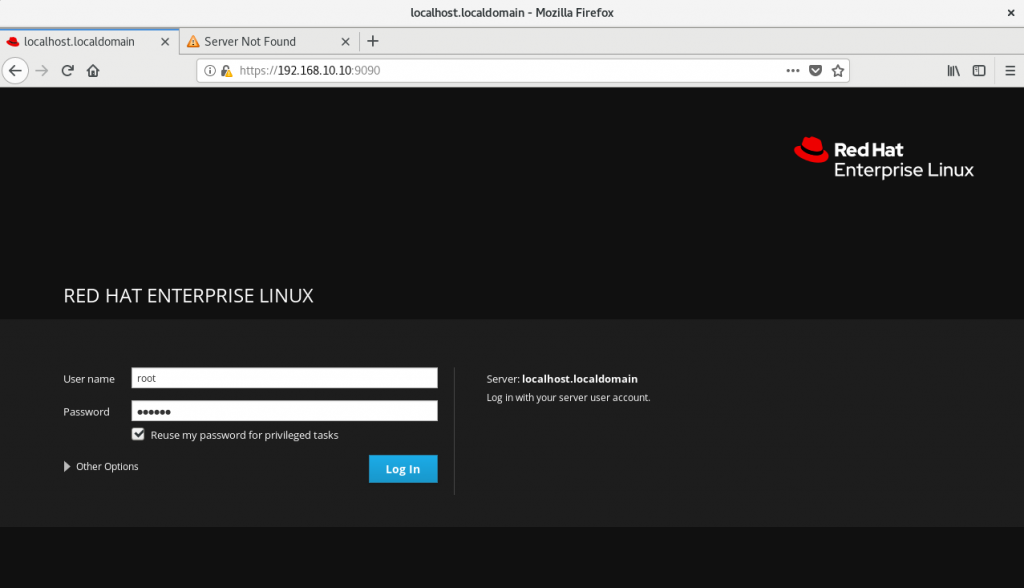
在Cockpit服务启动后,打开系统自带的浏览器,在地址栏中输入“本机地址:9090”即可访问。由于访问Cockpit的流量会使用HTTPS进行加密,而证书又是在本地签发的,因此还需要进行添加并信任本地证书的操作,如图8-16与图8-17所示。进入Cockpit的登录界面后,输入root管理员的账号与系统密码,单击Log In按钮后即可进入,如图8-18所示。
' h; G( E( ~9 O. ?/ G9 G" U$ c/ d6 b 进入Cockpit的Web界面,发现里面可谓“别有洞天”。Cockpit总共分为13个功能模块:系统状态(System)、日志信息(Logs)、硬盘存储(Storage)、网卡网络(Networking)、账户安全(Accounts)、服务程序(Services)、软件仓库(Applications)、报告分析(Diagnostic Reports)、内核排错(Kernel Dump)、SElinux、更新软件(Software Updates)、订阅服务(Subscriptions)、终端界面(Terminal)。下面逐一进行讲解。
. Q7 w* i Y8 o. G5 k/ F, A/ m* w9 R图8-16 添加额外允许的证书 图8-17 确认信任本地证书 图8-18 输入登录账号与系统密码 进入到Cockpit网页界面后可谓是别有洞天,总共分为十三个功能模块,即:系统状态、日志信息、硬盘存储、网卡网络、账户安全、服务程序、软件仓库、报告分析、内核排错、SElinux、更新软件、订阅服务、终端界面。逐一为同学们进行讲解。2 R! T K1 u+ `4 s6 ~# |/ d) ^9 J
1.System% n0 [8 T' A/ ~! k2 i
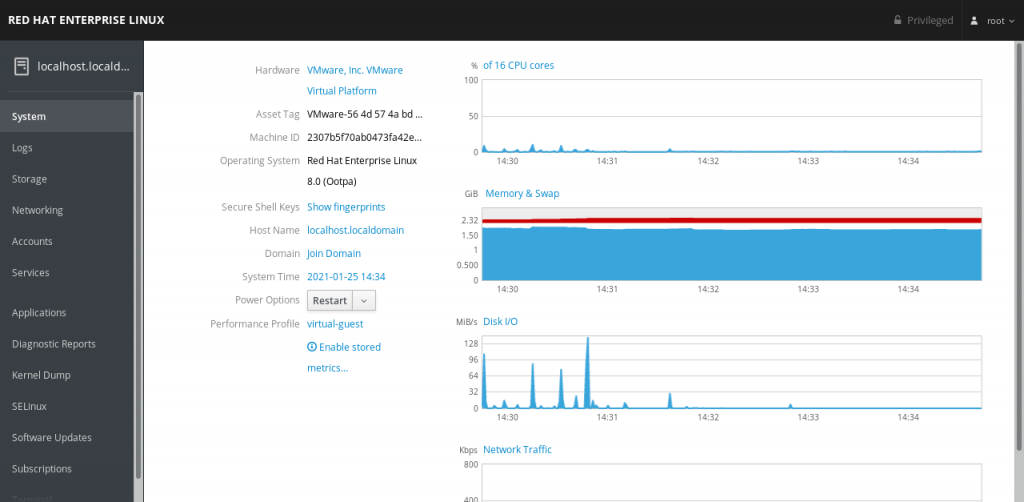
进入Cockpit界面后默认显示的便是System(系统)界面,在该界面中能够看到系统架构、版本、主机名与时间等信息,还能够动态地展现出CPU、硬盘、内存和网络的复杂情况,这有点类似于Web版的“Winodws系统任务管理器”,属实好用,如图8-19所示。5 O8 n0 k, Z5 y$ J6 E$ j2 p t5 N
图8-19 系统状态界面 2.Logs2 {, I* ^+ ?1 g5 {( t, | X
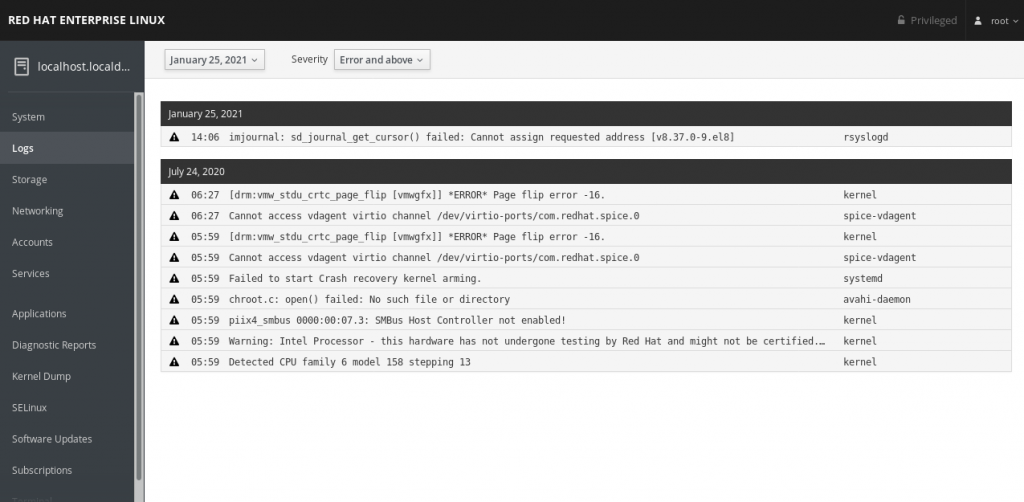
这个模块能够提供系统的全部日志,但是同学们可能会好奇,“为什么图8-20中的内容这么有限呢”?原因出在图8-20中的两个选项中:时间和日志级别。通过这两个选项可以让用户更快地找到所需信息,而不是像/var/log/message文件那样一股脑儿地都抛给用户。
3 Z9 j+ A l/ M1 ?# e图8-20 日志信息界面 3.Storage
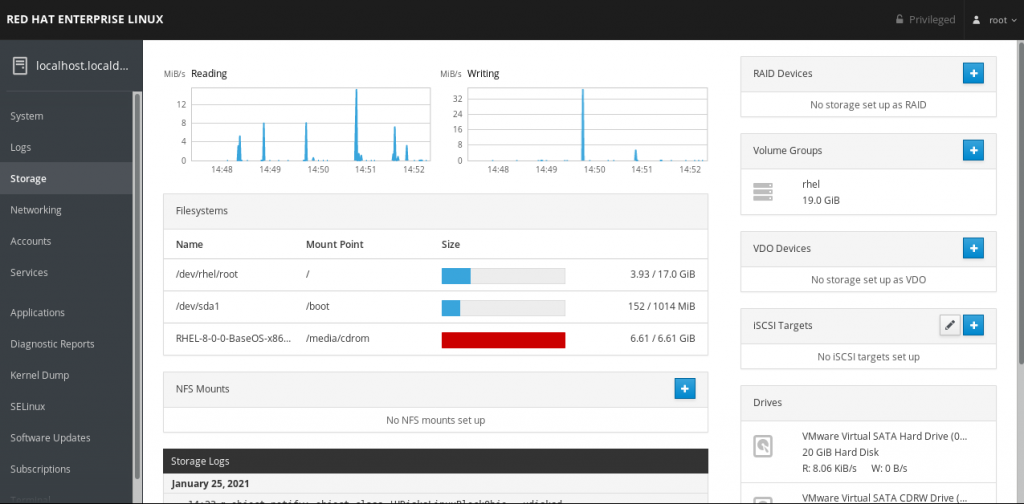
+ a' D2 x8 ~6 w 这个功能模块是同学们最喜欢的一个模块,原因不是这个模块显示了硬盘的I/O读写负载情况,而是可以让用户通过该界面,用鼠标创建出RAID、LVM、VDO和iSCSI等存储设备,如图8-21所示。是的,您没有看错,RAID和LVM都可以用鼠标进行创建了,是不是很开心呢?
: p9 }: l7 Y8 D+ {$ g% |5 _; ?图8-21 硬盘存储界面 4.Networking5 S% }2 t4 W: w$ f: H) C
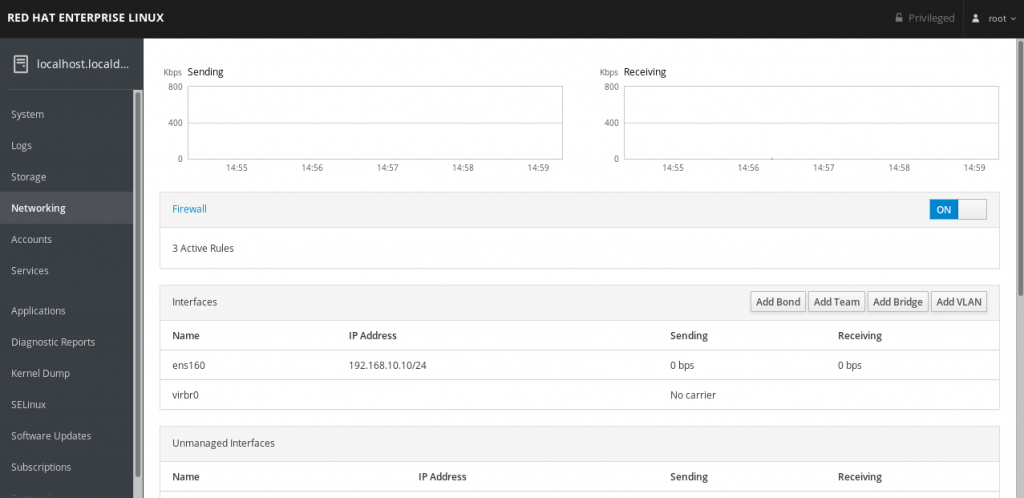
既然名为Networking模块,那么动态看网卡的输出和接收值肯定是这个模块的标配功能了。如图8-22所示,我们不仅可以在这里进行网卡的绑定(Bonding)和聚合(Team),还可以创建桥接网卡及添加VLAN。图8-22的最下方会单独列出与网卡相关的日志信息。
* n- t% W2 g8 a$ w8-22 网卡网络界面 5.Accounts
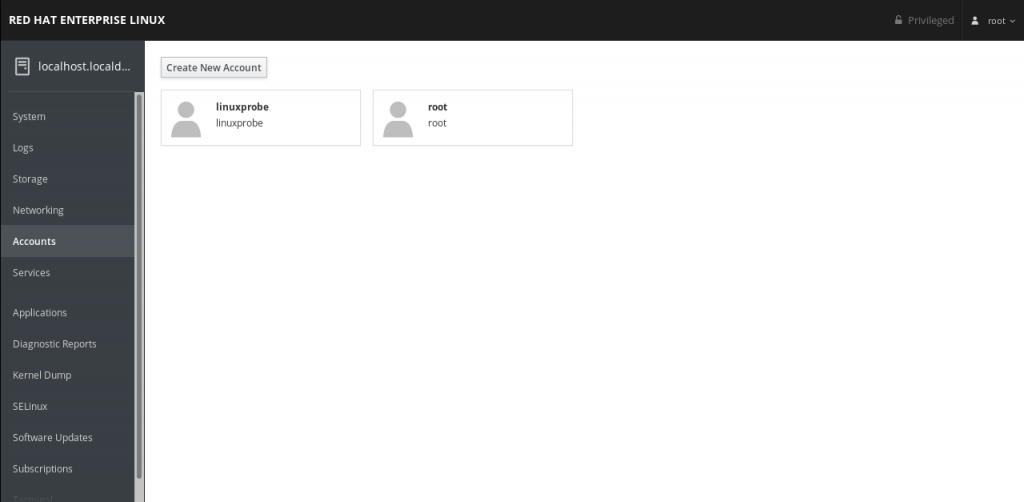
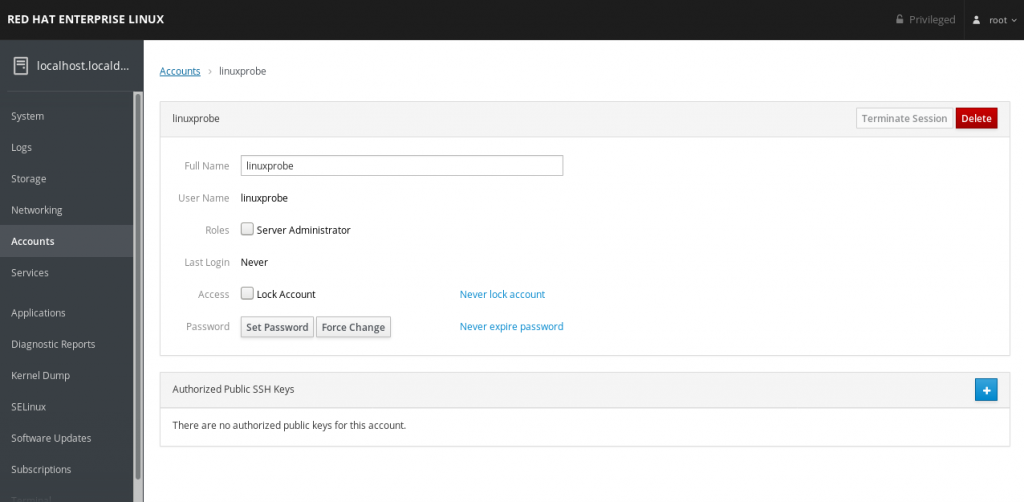
- ~" F& [# U+ f. d0 ~ 大家千万别小看Accounts模块,虽然它的功能界面有些简陋(见图8-23),只有一个用于创建账户的按钮,但只要点击进入某个用户的管理界面中,马上会发现“别有洞天”,如图8-24所示。这个界面中的功能非常丰富,我们在这里可以对用户进行重命名,设置用户的权限,还可以锁定、修改密码以及创建SSH密钥信息。' J" i+ \$ J3 E- }
图8-23 账户安全界面 图8-24 账户管理界面 6.Services
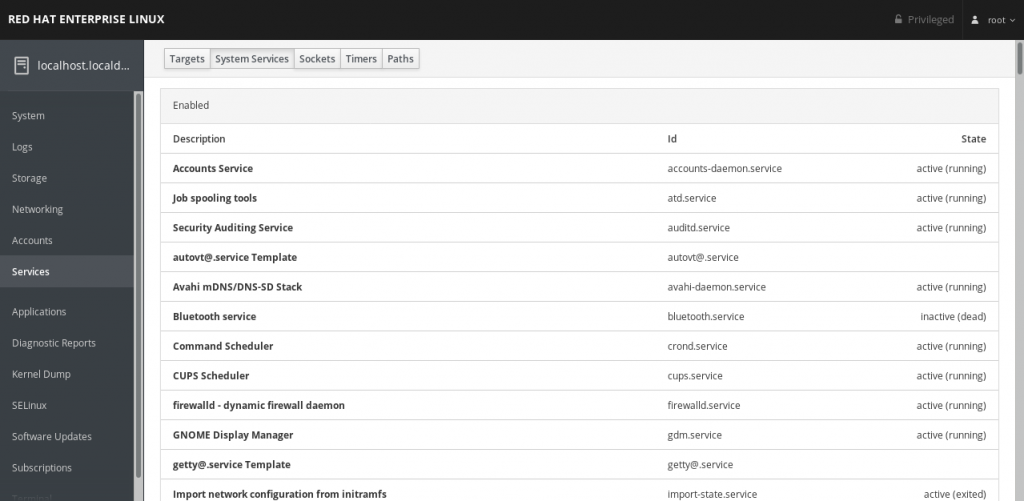
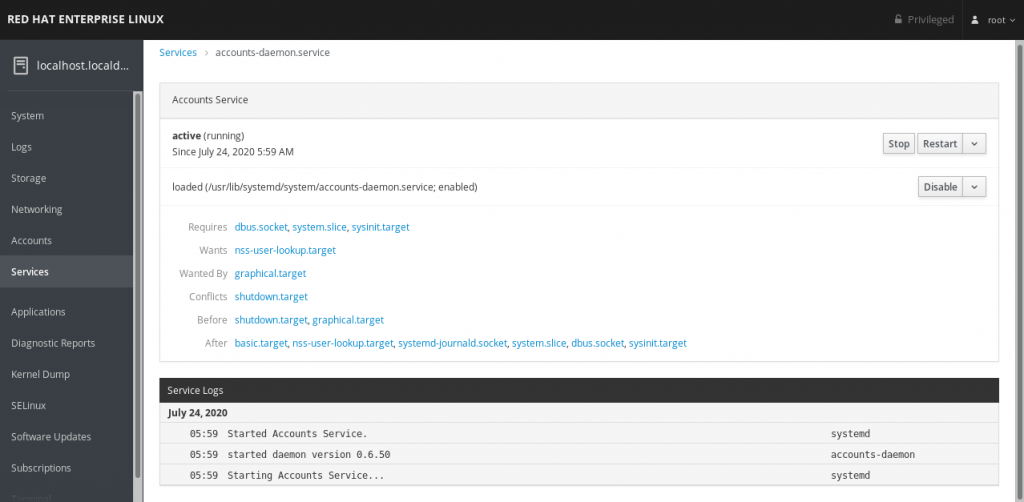
7 j- T# T5 W; L ^; S3 S$ w/ v 在Services功能模块的界面中(见图8-25),可以查看系统中已有的服务列表和运行状态。单击某一服务,进入该服务的管理界面后(见图8-26),可以对具体的服务进行开启、关闭操作。在Services功能模块中设置了服务并将其加入到开机启动项后,在系统重启后也依然会为用户提供服务。: a) r) i5 Q5 P. i" ^
图8-25 服务程序界面 图8-26 服务管理界面 7.Applications
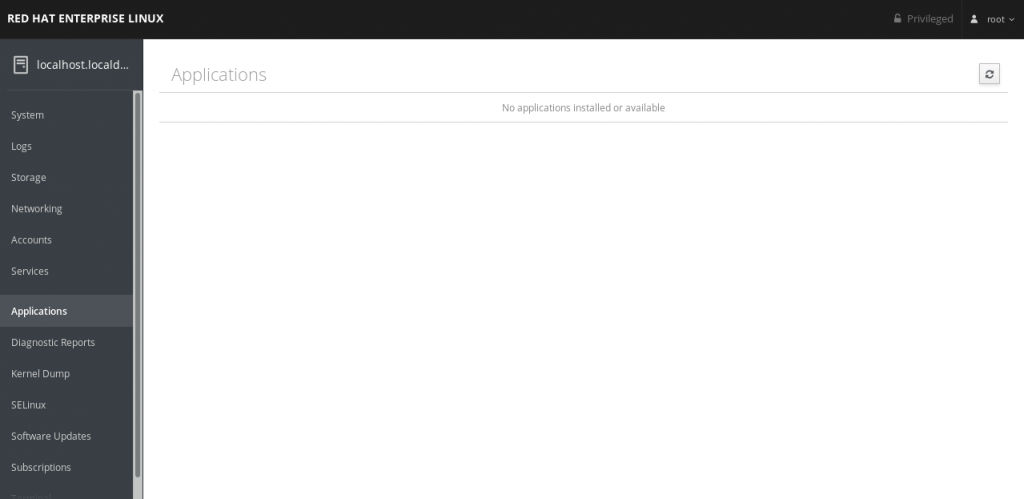
2 [( R5 P a' b/ f后期采用Cockpit或红帽订阅服务安装的软件都会显示在这个功能模块中,如图8-27所示。! J h v1 o3 J% D
图8-27 软件仓库界面 8.Diagnostic Report' _0 y7 Q* ~% c3 p/ ?6 m
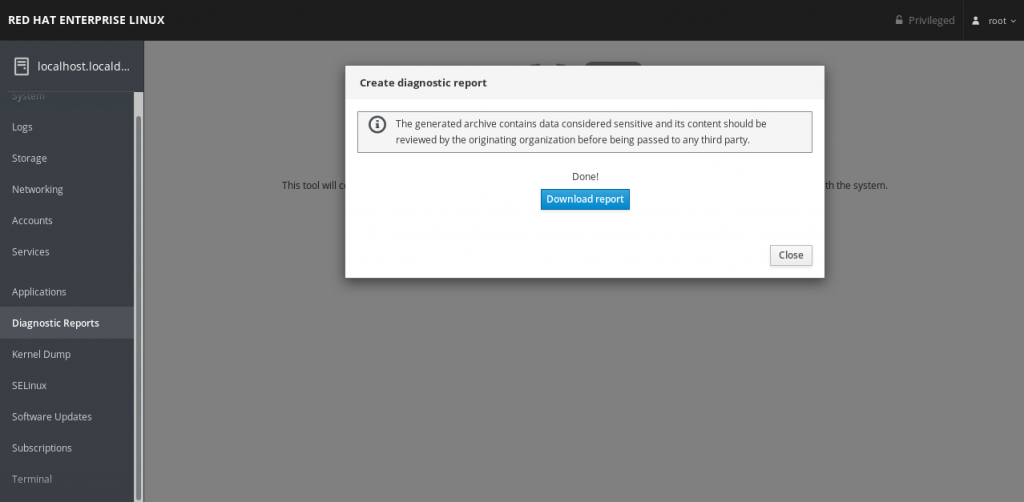
Diagnostic Report模块的功能是帮助用户收集及分析系统的信息,找到系统出现问题的原因,界面如图8-28所示。单击Create Report按钮后大约两分钟左右,会出现如图8-29所示的界面。好吧,摊牌了,这个功能其实很鸡肋,就是将sosreport命令做成了一个网页按钮。0 m+ j" g4 J# ]) b/ r0 c3 @
图8-28 报告分析界面 图8-29 报告生成完毕 9.Kernel Dump
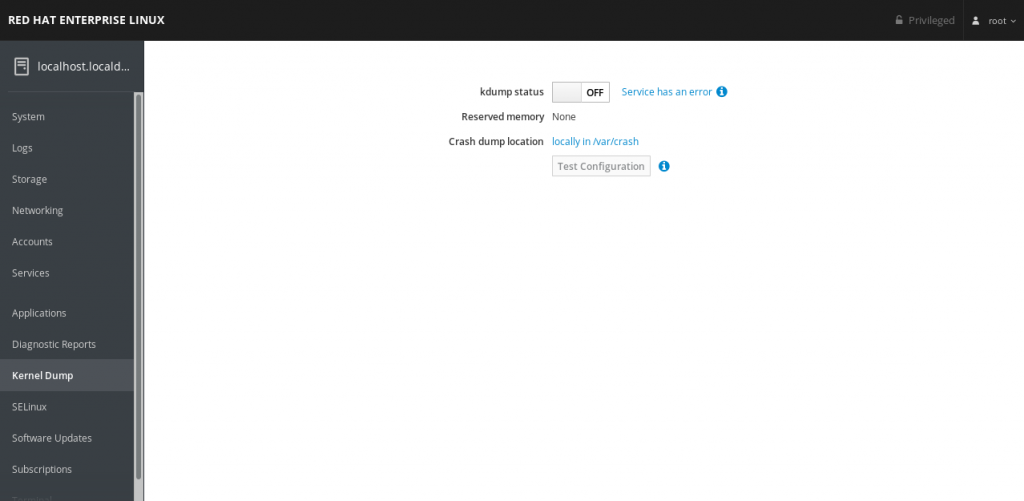
/ u2 {* i# B$ V+ t: ] Kernel Dump(Kdump)是一个在系统崩溃、死锁或死机时用来收集内核参数的一个服务。举例来说,如果有一天系统崩溃了,这时Kdump服务就会开始工作,将系统的运行状态和内核数据收集到一个名为dump core的文件中,以便后续让运维人员分析并找出问题所在。由于我们在安装系统时没有启动该服务,所以可以等到后续使用时再开启该功能界面(见图8-30)。
' s p1 T [9 ?: A7 ^图8-30 内核排错界面 10.SElinux
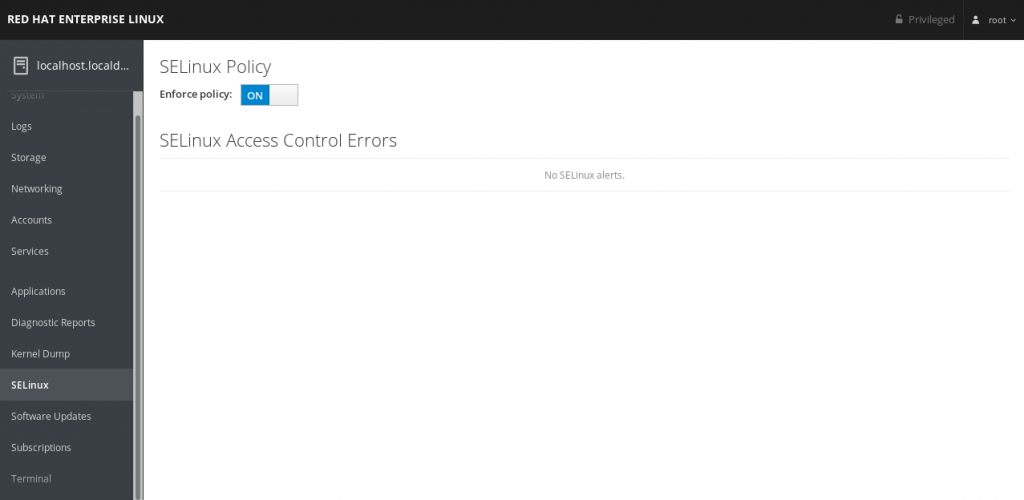
& N/ q( u3 q2 @/ z图8-31所示为SELinux服务的控制按钮和警告信息界面,第10章将详细介绍SELinux安全子系统,这里暂时略过。
6 ]$ u' K% ?9 i+ m6 E4 l9 Y# m2 @) }图8-29 SElinux管理界面 11.Software Updates
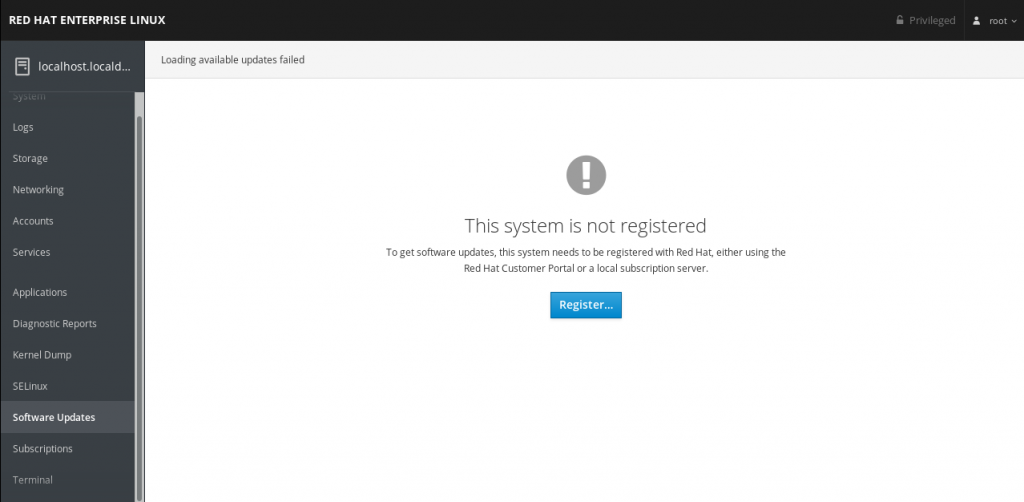
6 h, k% [9 C+ Z$ e) P Software Updates功能模块的界面如图8-32所示。但是,这里提到的Software Updates并不是我们用来更新其他常规软件的一个界面,而是用来对红帽客户订阅的服务进行更新的界面。用户只有在购买了红帽第三方服务后才能使用这里面的功能。在购买了红帽订阅服务后,用户便可以在这里下载到相应服务程序的最新版本和稳定版本。
5 k- i% t0 O4 ?9 J+ n; \, N8 E图8-30 更新软件界面 12.Subscriptions$ X+ \9 E% v2 D2 m. R, J: @
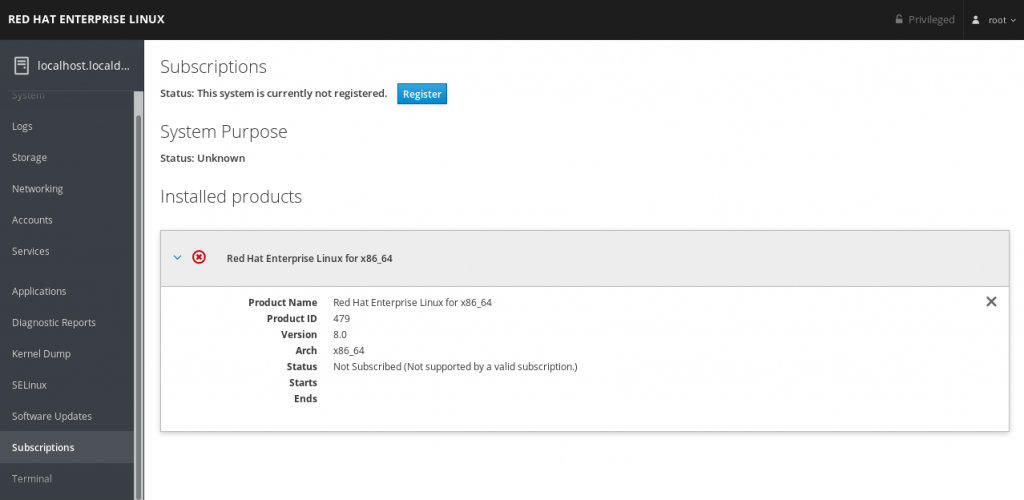
Subscriptions功能模块的界面如图8-33所示。这里依然是一则红帽公司的“小广告”—如果想成为尊贵的红帽服务用户,要付费购买订阅服务。个人用户无须购买,而且这对我们的后续实验没有任何影响。/ r7 N' t7 r6 x9 T; ~* I- I
图8-31 订阅服务界面 13.Terminal" N0 c$ y Q% b' {$ @7 a
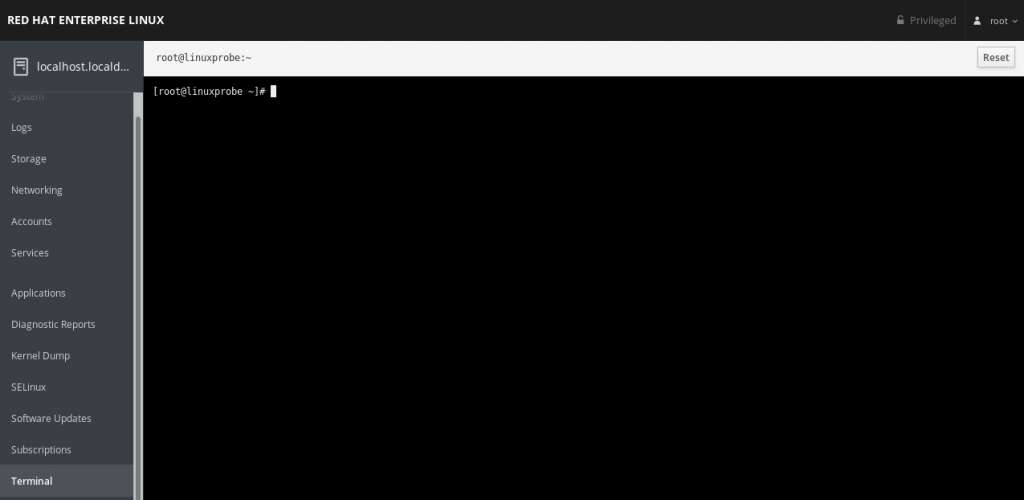
压轴的总是在最后。Terminal功能模块的界面如图8-34所示。Cockpit服务提供了Shell终端的在线控制平台,可方便用户通过网页上的终端功能管理服务器。这个功能深受运维人员喜爱。9 Q4 ?- m2 [ k* j* z; b
3 S; w3 T7 E8 X* s图8-32 终端管理界面 至此,相信各位读者已经充分掌握了防火墙的管理能力。防火墙管理工具有很多种,我们任选其一即可。在配置后续的服务前,大家要记得检查网络和防火墙的状态,以避免出现服务明明配置正确,但无法从外部访问的情况,最终影响实验效果。6 w( b; ?4 { [) y8 U+ {
|
|


 窥视卡
 雷达卡
 发表于 2022-6-23 09:42:08



 提升卡
 置顶卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 照妖镜